📌 Öne Çıkan Noktalar
WAF ile alakalı bilmeniz gereken 5 kritik nokta;
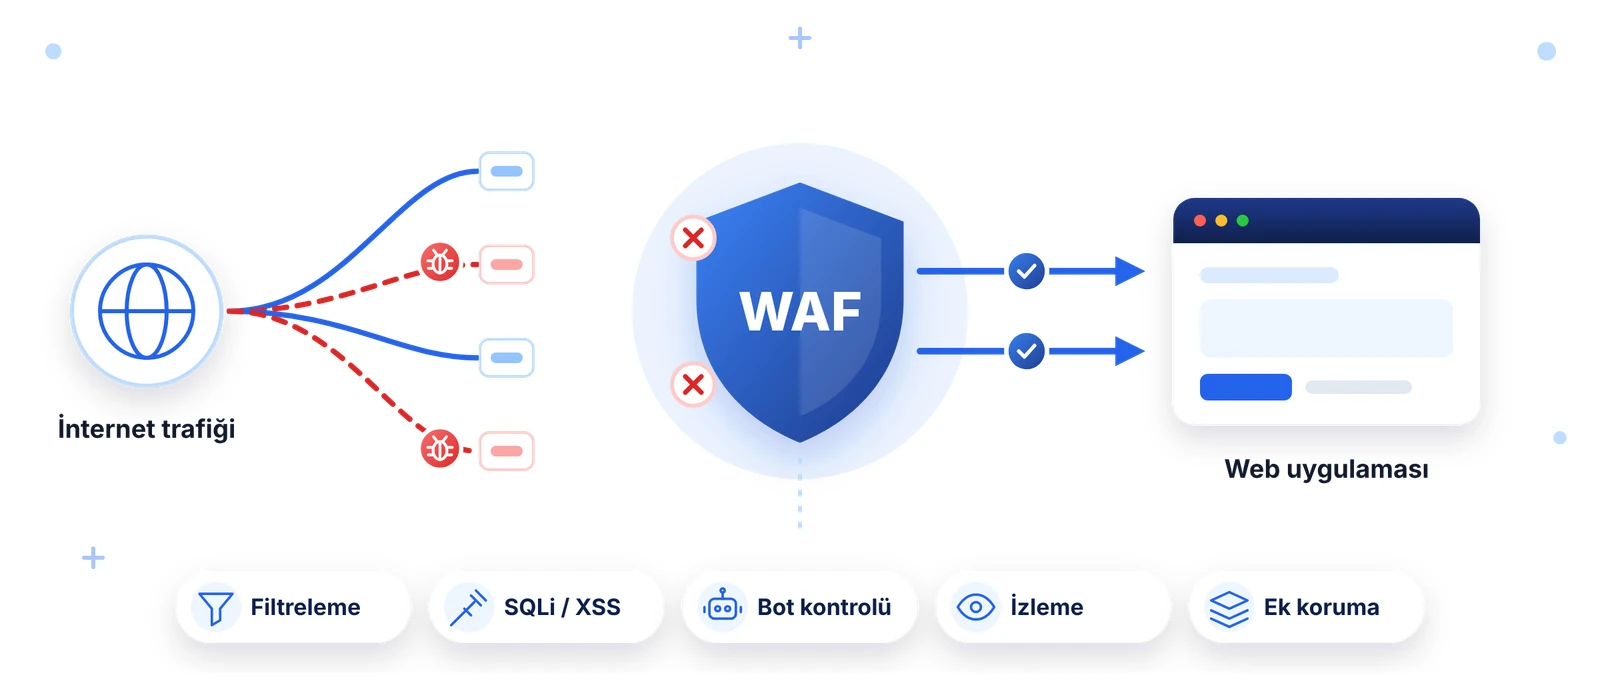
- WAF (Web Application Firewall), web uygulamalarına gelen HTTP ve HTTPS trafiğini analiz ederek zararlı istekleri filtreleyen bir güvenlik çözümüdür.
- SQL Injection ve XSS saldırıları, WAF sistemlerinin belirli güvenlik kurallarıyla tespit edip engellemeye yardımcı olabildiği yaygın tehditler arasındadır.
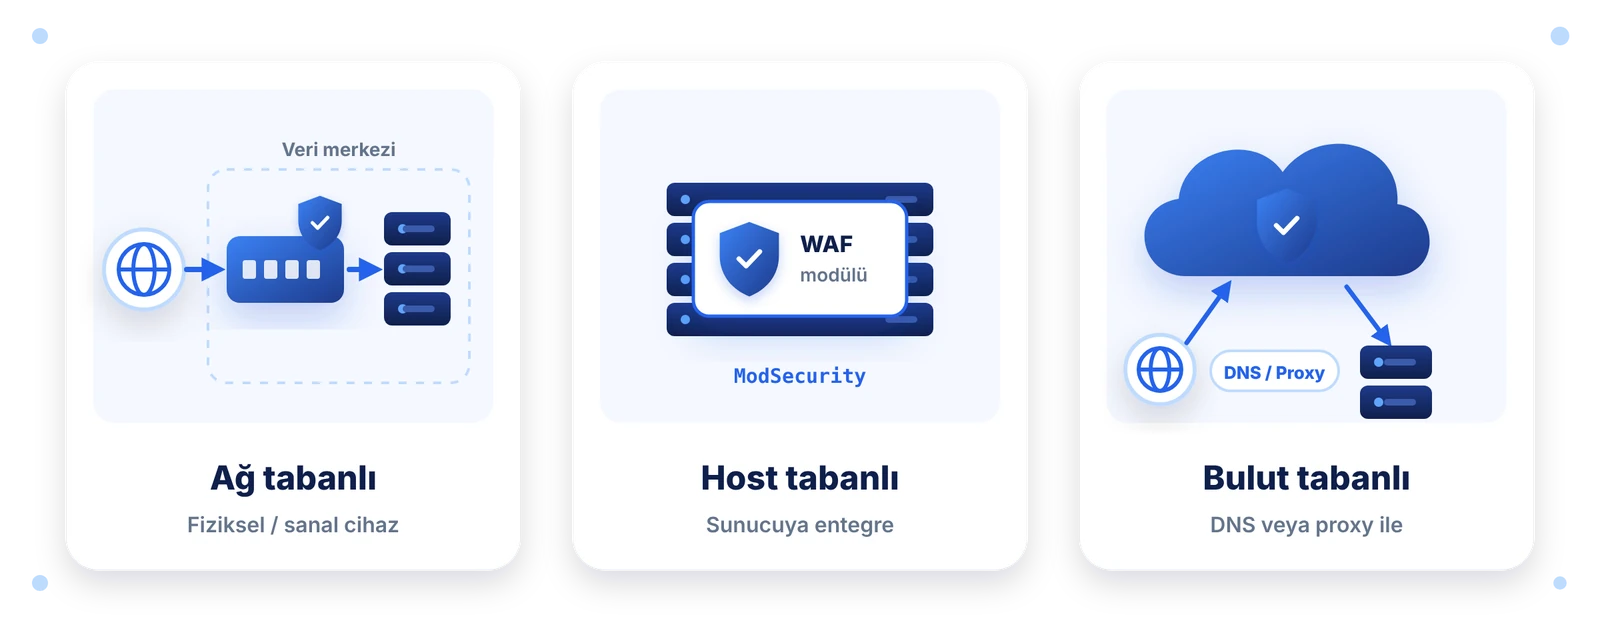
- WAF türleri ağ tabanlı, host tabanlı ve bulut tabanlı olmak üzere üç temel grupta incelenir.
- WAF ile firewall arasındaki fark WAF’ın web uygulaması trafiğine, geleneksel güvenlik duvarlarının ise ağırlıklı olarak ağ erişimine odaklanmasıdır.
- WAF tek başına yeterli değildir. Etkili bir koruma için güvenli yazılım geliştirme, düzenli güncellemeler ve sunucu güvenliği önlemleriyle birlikte kullanılmalıdır.
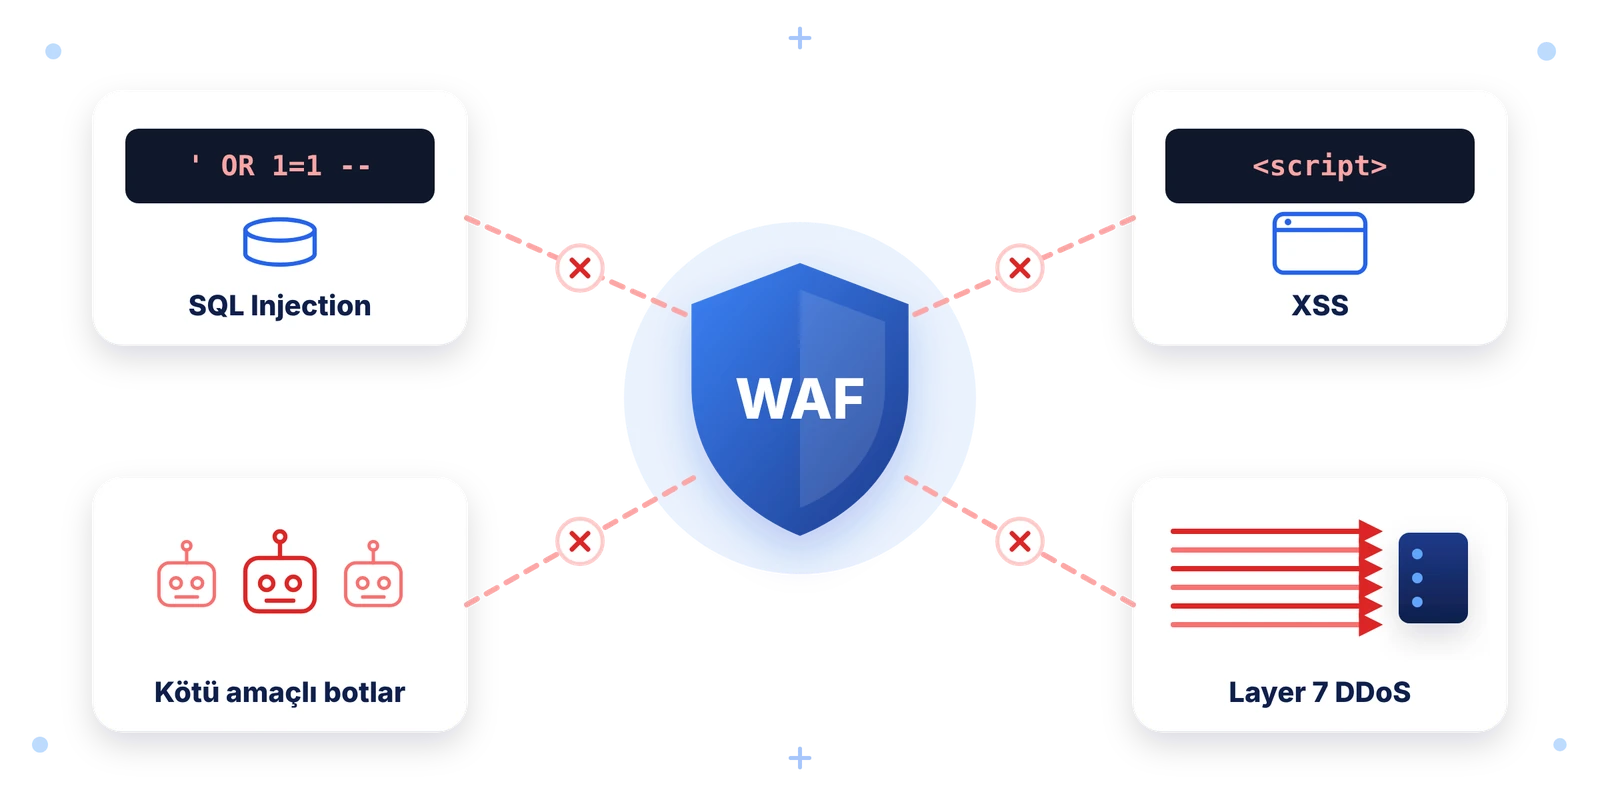
WAF (Web Application Firewall), web uygulamalarına gelen HTTP ve HTTPS isteklerini analiz ederek zararlı veya şüpheli trafiği filtreleyen bir güvenlik çözümüdür. Türkçede web uygulaması güvenlik duvarı olarak adlandırılan WAF, özellikle SQL Injection, Cross-Site Scripting (XSS) ve otomatik saldırı girişimlerine karşı ek bir koruma katmanı oluşturur.
WAF (Web Application Firewall) Ne İşe Yarar?
WAF’ın temel görevi, web uygulaması ile internet trafiği arasında bir güvenlik katmanı oluşturmaktır. Kullanıcılardan gelen istekler, uygulamaya ulaşmadan önce WAF tarafından incelenebilir. Güvenlik kurallarına aykırı olduğu belirlenen istekler engellenebilir, sınırlandırılabilir veya ek doğrulamaya yönlendirilebilir.
Özellikle özel yazılım uygulamaları ve yüksek trafik alan web projelerinde WAF, sunucu güvenliği stratejisinin önemli bir parçasıdır. VDS server altyapılarında çalışan web uygulamaları için de uygun WAF çözümleri kullanılarak uygulama katmanındaki saldırı girişimlerine karşı koruma sağlanabilir. WAF kullanımının başlıca amaçları şunlardır;
Zararlı istekleri filtrelemek
Şüpheli HTTP isteklerinin web uygulamanıza ulaşmasını önceden engeller ve sunucu kaynaklarını korur.
Yaygın saldırılara karşı koruma sağlamak
SQL Injection (SQLİ) ve Siteler Arası Komut Çalıştırma (XSS) gibi kritik web saldırı girişimlerini anında tespit eder.
Otomatik trafiği kontrol etmek
Zararlı bot davranışlarını, tarama faaliyetlerini ve siteye yönelen aşırı istekleri güvenli bir şekilde sınırlandırır.
Güvenlik olaylarını izlemek
Engellenen şüpheli istekleri ve anlık trafik örüntülerini ayrıntılı olarak kayıt altına alarak analiz imkânı tanır.
Uygulama güvenliğini desteklemek
Mevcut yazılım ve sunucu güvenlik önlemlerine çok katmanlı ekstra bir savunma hattı oluşturur.
WAF, uygulama güvenliğini güçlendirse de yazılım açıklarının giderilmesi, erişim yetkilerinin yönetilmesi ve sunucu güncellemelerinin yapılması gibi temel güvenlik işlemlerinin yerine geçmez.
WAF Nasıl Çalışır?
WAF, web uygulamasına yönlendirilen HTTP ve HTTPS trafiğini belirli güvenlik politikalarına göre analiz eder. Kullanılan çözümün mimarisine bağlı olarak trafik, ters proxy üzerinden veya doğrudan uygulamanın çalıştığı ortamda incelenebilir.
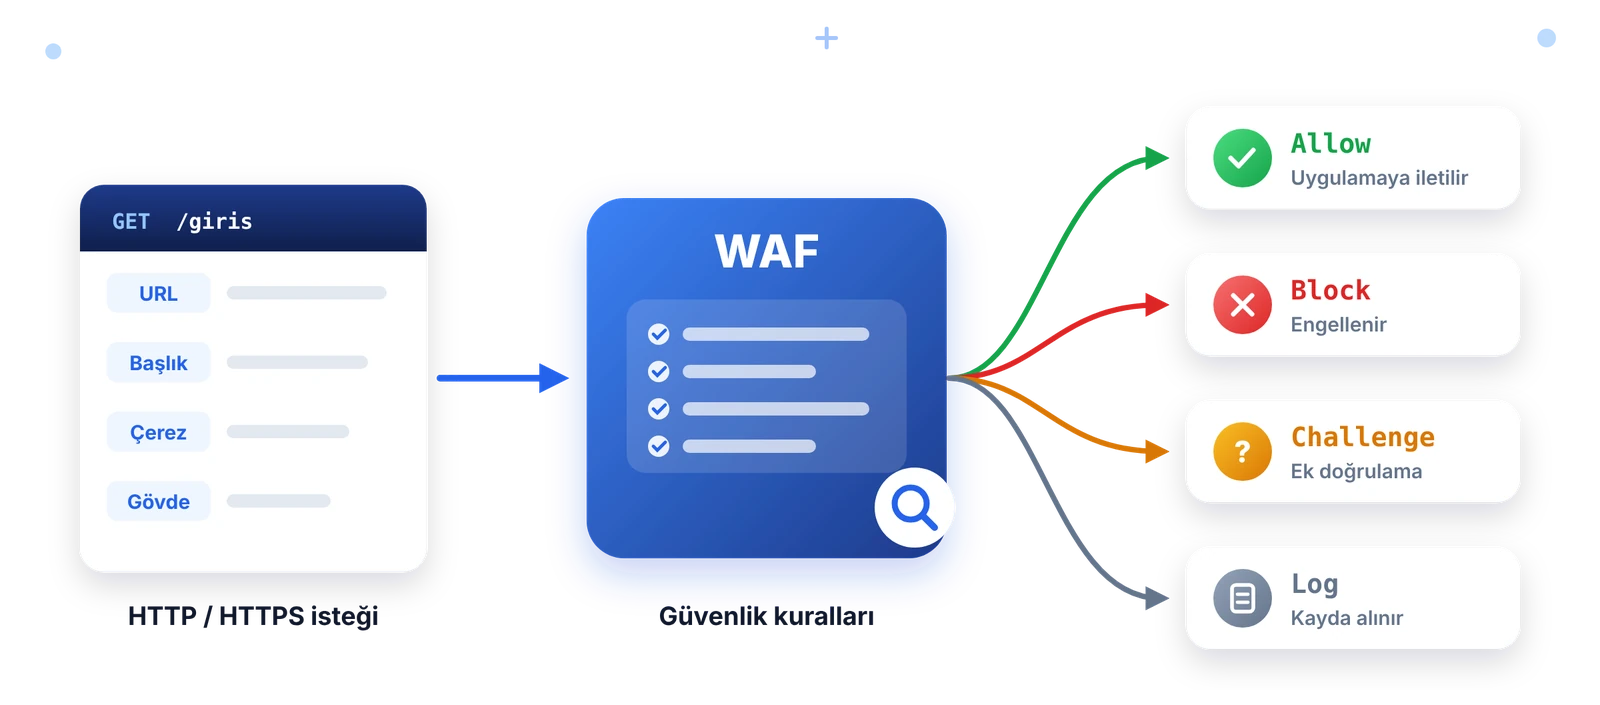
Bir kullanıcı web sitesine erişmek istediğinde gönderdiği istek, WAF tarafından değerlendirilir. İstek güvenlik kurallarına uygunsa uygulamaya iletilir. Şüpheli veya zararlı olduğu belirlenen isteklerde ise engelleme ya da doğrulama işlemleri uygulanabilir.
WAF, gelen istekleri güvenlik kurallarına göre değerlendirerek izin verme veya engelleme kararı alabilir.
HTTP ve HTTPS Trafiğinin Analiz Edilmesi
WAF sistemleri URL adreslerini, HTTP başlıklarını, sorgu parametrelerini, çerezleri ve istek gövdelerini inceleyebilir. HTTPS trafiğinin analiz edilebilmesi için kullanılan mimariye göre şifreli bağlantının uygun noktada sonlandırılması gerekir.
HTTP protokolünün işleyişini daha ayrıntılı öğrenmek için HTTP Nedir? içeriğini inceleyebilirsiniz.
WAF Kuralları ve İstek Filtreleme
WAF sistemleri genellikle imza tabanlı kurallar, davranış analizleri ve özel güvenlik politikaları kullanır. Örneğin bir form alanında SQL sorgularını manipüle etmeye yönelik karakter dizileri tespit edildiğinde istek engellenebilir.
Ancak her şüpheli karakter dizisi gerçek bir saldırı anlamına gelmez. Bu nedenle güvenlik kurallarının uygulamanın ihtiyaçlarına göre düzenlenmesi önemlidir.
İzin Verme, Engelleme ve Doğrulama İşlemleri
WAF tarafından incelenen isteklere farklı işlemler uygulanabilir:
- Allow: İstek uygulamaya iletilir.
- Block: İstek engellenir.
- Challenge: Kullanıcıdan ek doğrulama istenir.
- Log: İstek kayıt altına alınarak analiz edilir.
Bu işlemler kullanılan WAF ürününün özelliklerine ve yapılandırmasına göre değişebilir.
WAF Hangi Siber Saldırılara Karşı Koruma Sağlar?
WAF çözümleri, özellikle web uygulamalarını hedefleyen yaygın saldırı türlerinin tespit edilmesinde kullanılır. Bununla birlikte koruma düzeyi, kullanılan kurallara, uygulama mimarisine ve saldırının niteliğine bağlıdır.
SQL Injection (SQL Enjeksiyonu)
SQL Injection, saldırganların uygulamanın veritabanı sorgularını manipüle etmeye çalıştığı bir saldırı türüdür. Özellikle kullanıcı girişleri doğru doğrulanmadığında veya sorgular güvenli şekilde oluşturulmadığında risk ortaya çıkabilir.
WAF, bilinen SQL Injection örüntülerini tespit ederek şüpheli istekleri engelleyebilir. Ancak kalıcı çözüm için parametrik sorgular gibi güvenli yazılım geliştirme yöntemleri kullanılmalıdır.
Cross-Site Scripting (XSS)
XSS saldırıları, zararlı istemci tarafı kodların web uygulaması üzerinden kullanıcıların tarayıcılarında çalıştırılmasını hedefler.
WAF, bazı XSS saldırı örüntülerini filtreleyebilir. Bununla birlikte çıktı kodlama, güvenli şablonlama ve uygun Content Security Policy yapılandırmaları gibi uygulama düzeyindeki önlemler de gereklidir.
Kötü Amaçlı Botlar ve Otomatik İstekler
Otomatik botlar; giriş sayfalarına yoğun istek gönderme, içerik toplama veya güvenlik açıklarını tarama gibi işlemler gerçekleştirebilir.
Özellikle WordPress hosting hizmetlerinde barındırılan sitelerde, yönetici giriş sayfalarına ve belirli uygulama uç noktalarına yönelen otomatik isteklerin kontrol edilmesi önemlidir.
WAF sistemleri, istek sıklığı ve davranış örüntülerine göre bazı bot faaliyetlerini sınırlandırabilir.
WAF DDoS Saldırılarını Engeller Mi?
WAF, HTTP ve HTTPS üzerinden gerçekleştirilen bazı uygulama katmanı (Layer 7) DDoS saldırılarının etkisini azaltmaya yardımcı olabilir.
Ancak yüksek hacimli ağ ve taşıma katmanı saldırıları için WAF tek başına yeterli değildir. Bu tür tehditlere karşı ağ seviyesinde DDoS koruması, trafik filtreleme ve uygun altyapı kapasitesi gerekir.
WAF Türleri Nelerdir?
WAF çözümleri, kurulum ve yönetim modellerine göre farklı türlere ayrılır. Hangi modelin uygun olduğu, web uygulamasının barındırıldığı ortama ve işletmenin teknik ihtiyaçlarına bağlıdır.
Ağ Tabanlı WAF
Ağ tabanlı WAF, genellikle veri merkezi veya kurum ağı içerisinde konumlandırılan fiziksel ya da sanal güvenlik cihazları üzerinden çalışır.
Bu yaklaşım, trafik kontrolünü kendi altyapısında gerçekleştirmek isteyen kurumlar tarafından tercih edilebilir. Ancak donanım, lisans ve bakım maliyetleri dikkate alınmalıdır.
Host Tabanlı WAF
Host tabanlı WAF, web sunucusuna veya uygulamanın çalıştığı ortama entegre edilir. ModSecurity gibi çözümler bu modele örnek gösterilebilir.
Bu yapı, kurallar üzerinde ayrıntılı kontrol sağlayabilir. Bununla birlikte sunucu kaynaklarının kullanımı ve güvenlik kurallarının yönetimi teknik bilgi gerektirebilir.
Bulut Tabanlı WAF
Bulut tabanlı WAF, web trafiğini bulut sağlayıcısının altyapısı üzerinden filtreler. Genellikle DNS veya proxy yapılandırmalarıyla etkinleştirilir.
Bulut tabanlı çözümler, merkezi yönetim ve hızlı devreye alma açısından avantaj sağlayabilir. Ancak hizmet kapsamı, fiyatlandırma ve sağlayıcıya bağımlılık gibi unsurlar değerlendirilmelidir.
WAF ile Firewall Arasındaki Fark Nedir?
WAF ve geleneksel güvenlik duvarı (firewall), farklı güvenlik ihtiyaçlarını karşılamak için tasarlanmıştır. Her iki çözüm de ağ trafiğini kontrol edebilir ancak odaklandıkları tehditler ve analiz yöntemleri farklıdır.
Modern güvenlik duvarlarının uygulama farkındalığı gibi gelişmiş özellikleri bulunabilir. Bu nedenle iki teknoloji arasındaki sınırlar kullanılan ürüne göre değişebilir.
WAF, geleneksel firewall’un yerine geçen bir çözüm değildir. Web uygulaması güvenliğinin ağ güvenliğiyle birlikte ele alınması gerekir.
WAF Nasıl Kurulur ve Yapılandırılır?
WAF kurulumu, kullanılan çözümün türüne göre değişir. Bulut tabanlı hizmetlerde DNS ve proxy ayarları üzerinden yapılandırma yapılabilirken host tabanlı çözümlerde web sunucusuna modül veya yazılım kurulması gerekebilir.
WAF Kurulumu Öncesinde Dikkat Edilmesi Gerekenler
Kurulum öncesinde uygulamanın trafik yapısı, kullanılan yazılımlar ve güvenlik gereksinimleri değerlendirilmelidir. Özellikle aşağıdaki konular önemlidir;
- Korunacak alan adlarının ve uygulama uç noktalarının belirlenmesi.
- Mevcut web sunucusu ve uygulama altyapısının incelenmesi.
- SSL/TLS yapılandırmasının kontrol edilmesi.
- Kullanılacak güvenlik kural setlerinin seçilmesi.
- Yanlış engellemelerin nasıl izleneceğinin planlanması.
WAF Kuralları Nasıl Yönetilir?
WAF kuralları etkinleştirildikten sonra güvenlik kayıtları düzenli olarak incelenmelidir. Özellikle yeni kuralların önce izleme modunda test edilmesi, meşru kullanıcı işlemlerinin yanlışlıkla engellenmesi riskini azaltabilir.
Mesela bir e-ticaret sitesinin ödeme veya sepet işlemlerinde kullanılan API isteklerinin yanlışlıkla engellenmesi, doğrudan kullanıcı deneyimini etkileyebilir. Bu nedenle WAF yapılandırması, uygulamanın işlevleriyle uyumlu şekilde yönetilmelidir.
WAF Kullanmanın Avantajları ve Sınırlamaları Nelerdir?
WAF, web uygulamalarına yönelik birçok yaygın tehdide karşı ek koruma sağlayabilir. Bununla birlikte her saldırıyı engelleyen veya uygulamadaki güvenlik açıklarını ortadan kaldıran bir sistem değildir.
WAF kullanımının başlıca avantajları; zararlı isteklerin filtrelenmesi, güvenlik olaylarının izlenmesi ve belirli saldırı girişimlerinin uygulamaya ulaşmadan engellenebilmesidir.
Buna karşılık yanlış yapılandırılmış kurallar meşru kullanıcıların engellenmesine neden olabilir. Ayrıca gelişmiş saldırılar, iş mantığı açıkları veya sunucu üzerindeki güvenlik sorunları WAF tarafından her zaman tespit edilemeyebilir.
Bu nedenle WAF, güvenli yazılım geliştirme, düzenli güncelleme, erişim kontrolü ve sunucu güvenliği ile birlikte kullanılmalıdır.
Sık Sorulan Sorular
WAF ile antivirüs aynı şey mi?
Hayır. WAF, web uygulamalarına gelen HTTP ve HTTPS isteklerini analiz ederek şüpheli trafiği filtreler. Antivirüs yazılımları ise genellikle cihazlarda veya sunucularda bulunan zararlı yazılımların tespit edilmesine ve engellenmesine odaklanır.
WAF web sitesini yavaşlatır mı?
WAF, gelen istekleri analiz ettiği için belirli bir işlem yükü oluşturabilir. Ancak performans üzerindeki etkisi kullanılan çözümün mimarisine, kural sayısına ve altyapı kapasitesine bağlıdır. Doğru yapılandırılmış bir WAF sisteminde bu etki sınırlı tutulabilir.
WAF ile DDoS koruması aynı şey mi?
Hayır. WAF, bazı uygulama katmanı DDoS saldırılarını azaltmaya yardımcı olabilir. Ancak ağ ve taşıma katmanındaki yüksek hacimli saldırılar için özel DDoS koruma çözümleri gerekir.
WordPress sitelerinde WAF kullanılabilir mi?
WordPress sitelerinde bulut tabanlı, sunucu tabanlı veya uygulama düzeyinde çalışan WAF çözümleri kullanılabilir. Bu sistemler giriş sayfalarına yönelik otomatik isteklerin sınırlandırılması ve belirli web saldırılarının filtrelenmesi gibi işlemlerde yardımcı olabilir.
Merhaba, ben Ömer Faruk Çolak. Dijital dünyada var olmanın ve web projelerini en verimli şekilde yönetmenin yollarını keşfetmeyi çok seviyorum 🤗
Yıllardır SEO uzmanı ve içerik üreticisi olarak; web barındırma, sunucu teknolojileri ve dijital pazarlama üzerine pratik rehberler kaleme alıyorum. Karmaşık teknik süreçleri en anlaşılır hale getirmeyi amaçlayan tecrübelerimi ve ipuçlarını Turkishost blogunda sizlerle paylaşıyorum. Amacım, teknik detaylarda kaybolmadan projelerinizi bir üst seviyeye taşımanıza yardımcı olmak 🚀🚀