📌 Öne Çıkan Noktalar
429 Too Many Requests hatası ile ilgili bilmeniz gereken 5 kritik nokta;
- 429 Too Many Requests, belirli bir süre içerisinde izin verilenden fazla istek gönderildiğinde karşılaşılabilen HTTP durum kodudur.
- API limitleri, yoğun bot trafiği, WordPress eklentileri ve güvenlik kuralları 429 hatasının oluşmasına neden olabilir.
- 429 hatası doğrudan CPU veya RAM yetersizliği anlamına gelmez; öncelikle istek yoğunluğu ve rate limit kuralları incelenmelidir.
- Sunucu logları, hataya neden olan IP adresi, endpoint, uygulama veya otomatik trafik kaynağının belirlenmesinde önemli rol oynar.
- API ve web uygulamalarında kontrollü istek yönetimi, önbellekleme ve uygun rate limit yapılandırması 429 hatalarının azaltılmasına yardımcı olabilir.
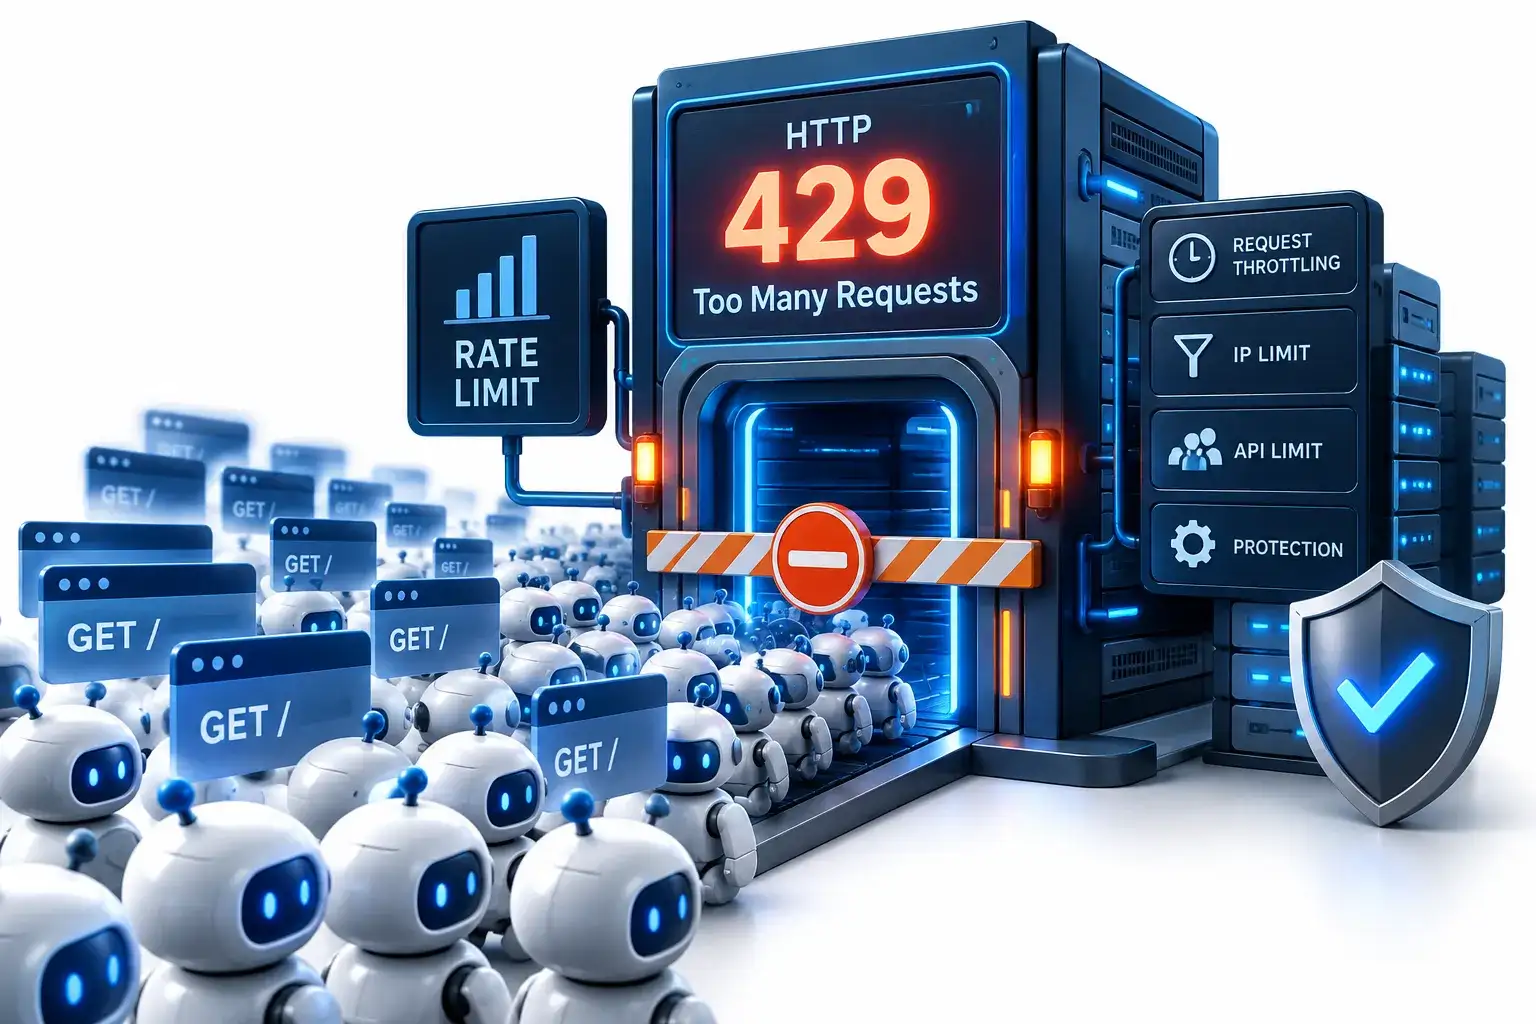
Bir web sitesine veya API’ye erişmeye çalışırken görülen 429 Too Many Requests, belirli bir süre içerisinde izin verilenden daha fazla istek gönderildiğini ifade eden HTTP durum kodudur. Sunucu, aşırı veya tekrarlanan istekleri sınırlandırmak amacıyla yeni taleplere geçici olarak yanıt vermeyi durdurabilir.
Bu hata her zaman web sitesinin tamamen erişilemez olduğu anlamına gelmez. Kullanıcının kısa sürede çok fazla işlem yapması, bot trafiği, API limitleri veya hosting altyapısında uygulanan güvenlik ve istek sınırlama politikaları 429 hatasının ortaya çıkmasına neden olabilir.
Too Many Requests Ne Demek?
“Too Many Requests” Türkçede “Çok Fazla İstek” anlamına gelir. Web sunucusu veya API, belirli bir istemciden kısa süre içerisinde kabul edilen sınırın üzerinde istek aldığında bu yanıtı döndürebilir.
Bu mekanizmanın temel amacı sunucu kaynaklarını korumak, kötüye kullanımı sınırlamak ve tek bir kullanıcının ya da botun aşırı sayıda istek göndererek hizmetin diğer kullanıcılar açısından performansını etkilemesini önlemektir.
429 hatası çoğunlukla geçicidir. Ancak hatanın sürekli tekrarlanması durumunda isteklerin kaynağı ve sunucu tarafında uygulanan sınırlar incelenmelidir.
429 Too Many Request Hatası Nedir?
429 Too Many Requests, HTTP protokolünde istemcinin belirli bir zaman aralığında çok fazla istek gönderdiğini belirten durum kodudur. Sunucu isteği anlayabilir ancak uygulanan rate limit nedeniyle o anda işleme almayı reddeder.
Örneğin bir API’nin bir kullanıcıya dakikada 100 istek hakkı verdiğini düşünelim. İstemci bu sınırı aşarsa sunucu sonraki isteklere 429 yanıtı verebilir. Basit bir istek akışı şu şekilde düşünülebilir;
İstemci → Çok sayıda HTTP isteği → Rate Limit Kontrolü → 429 Too Many Requests
Sunucunun nasıl ve hangi sınırlar üzerinden 429 yanıtı vereceği kullanılan uygulama, web sunucusu, CDN, güvenlik sistemi veya API politikasına göre değişebilir.
Turkishost Yazar Ekibi
Too Many Requests Hatası Neden Olur?
429 hatasının tek bir nedeni yoktur. Sorun kullanıcı davranışından kaynaklanabileceği gibi WordPress, API entegrasyonu, güvenlik sistemi veya sunucu yapılandırması nedeniyle de oluşabilir. En sık karşılaşılan nedenler aşağıdaki şekilde incelenebilir.
Kısa Sürede Çok Fazla İstek Gönderilmesi
Bir kullanıcının aynı web sitesine kısa süre içerisinde arka arkaya çok fazla istek göndermesi rate limit sınırının aşılmasına neden olabilir.
Bu durum yalnızca sayfayı sürekli yenilemekten kaynaklanmaz. Web uygulamasının arka planda yaptığı AJAX çağrıları, otomatik yenilemeler veya aynı anda gerçekleştirilen çok sayıda işlem de istek miktarını artırabilir.
Sunucu bu trafiği sınırlandırdığında belirli bir süre boyunca ilgili IP adresine veya kullanıcıya 429 yanıtı döndürebilir.
API Rate Limit Sınırının Aşılması
API sağlayıcıları altyapılarının aşırı kullanılmasını engellemek amacıyla belirli istek limitleri uygulayabilir. Bu sınırlar saniye, dakika, saat veya farklı zaman aralıkları üzerinden belirlenebilir. Örnek olarak;
Uygulama belirlenen sınırı aşarsa API 429 yanıtı verebilir. Bu durumda sürekli yeniden istek göndermek yerine API’nin limit politikasına uygun bir bekleme ve yeniden deneme mekanizması kullanılmalıdır.
Bot ve Otomatik Trafik Yoğunluğu
Arama motoru botları, kötü amaçlı botlar, scraping araçları ve farklı otomasyon sistemleri kısa sürede çok sayıda sayfaya erişmeye çalışabilir. Bu trafik web sunucusundaki güvenlik veya rate limiting sistemlerini tetikleyebilir.
Özellikle aynı IP adresinden yoğun sayıda istek gelmesi durumunda güvenlik sistemi bu trafiği olağan dışı olarak değerlendirebilir.
Bot trafiği kaynaklı 429 hatalarında öncelikle erişim logları incelenerek isteklerin hangi IP adreslerinden, URL’lerden ve user-agent bilgilerinden geldiği belirlenmelidir.
WordPress Eklentileri ve Temaların Oluşturduğu İstekler
WordPress sitelerinde kullanılan eklenti ve temalar arka planda farklı HTTP veya AJAX istekleri gerçekleştirebilir. Yanlış yapılandırılmış veya beklenenden sık çalışan bir eklenti, kısa süre içerisinde çok sayıda isteğin oluşmasına neden olabilir. Özellikle şu işlemler kontrol edilebilir;
- API bağlantısı kullanan eklentiler.
- Otomatik veri senkronizasyonları.
- Yedekleme eklentileri.
- Güvenlik eklentileri.
- WooCommerce entegrasyonları.
- AJAX işlemleri.
- Harici servis bağlantıları.
- Zamanlanmış görevler.
Sorunun eklenti kaynaklı olduğu düşünülüyorsa eklentiler kontrollü biçimde test edilerek gereksiz veya tekrarlanan isteklerin kaynağı belirlenebilir.
Sunucu Kaynaklarının ve Güvenlik Kurallarının Etkisi
429 hatası doğrudan CPU veya RAM yetersizliğini ifade eden bir HTTP durum kodu değildir. Bununla birlikte sunucuda uygulanan istek sınırları, güvenlik duvarı kuralları, web sunucusu yapılandırması veya ters proxy katmanı belirli trafik koşullarında 429 yanıtı oluşturabilir.
Özellikle VDS Server kullanılan projelerde web sunucusu, reverse proxy, güvenlik duvarı ve uygulama seviyesindeki rate limit ayarlarının birlikte incelenmesi gerekebilir.
CPU, RAM veya diğer kaynak limitlerine ulaşılması ise farklı hata kodları ve performans problemleri oluşturabilir. Bu nedenle 429 hatası ile 508 Resource Limit Is Reached gibi doğrudan kaynak limitleriyle ilişkili hatalar birbirine karıştırılmamalıdır.
💡Bilgi Kutucuğu: 508 Resource Limit Is Reached hatası hakkında detaylı bilgi edinmek için buraya tıklayabilirsiniz.
429 Too Many Requests Hatası Nasıl Çözülür?
429 hatasının çözümünde öncelikle sorunun yalnızca belirli bir kullanıcıda mı yoksa web sitesindeki tüm ziyaretçilerde mi görüldüğü belirlenmelidir.
Tek bir kullanıcı etkileniyorsa istemci veya IP bazlı rate limit ihtimali araştırılabilir. Sorun birçok kullanıcıda görülüyorsa web sitesi, CDN, güvenlik sistemi veya sunucu yapılandırmasının incelenmesi gerekebilir.
Bir Süre Bekleyip Tekrar Deneyin
429 hatası çoğu durumda geçici bir istek sınırlamasından kaynaklanır. Sunucu belirli bir zaman aralığındaki istek sayısını sınırlandırıyorsa limit penceresi yenilendikten sonra erişim tekrar mümkün olabilir.
Bu nedenle son kullanıcı açısından ilk uygulanabilecek yöntem, kısa bir süre bekledikten sonra işlemi yeniden denemektir. Sayfayı sürekli yenilemek ise yeni istekler oluşturarak bazı sistemlerde bekleme sürecini daha da uzatabilir.
Tarayıcı Önbelleğini ve Çerezleri Kontrol Edin
Sorun yalnızca belirli bir tarayıcıda veya oturumda görülüyorsa çerezler ve oturum verileri kontrol edilebilir. Özellikle uygulamanın rate limit mekanizması oturum veya kullanıcı bilgileri üzerinden çalışıyorsa mevcut oturumun durumu hatayla ilişkili olabilir.
Tarayıcı önbelleğini temizlemek her 429 hatasını çözmez. Bu nedenle bu yöntem temel neden analizi yerine kullanıcı tarafında uygulanabilecek yardımcı bir kontrol olarak değerlendirilmelidir.
WordPress Eklentilerini Kontrol Edin
WordPress’te hata belirli bir eklentinin kurulması veya güncellenmesinden sonra başladıysa ilgili eklentinin oluşturduğu istekler incelenebilir. Eklentileri rastgele kaldırmak yerine aşağıdaki gibi sistematik ilerlemeniz gerekir;
- Hatanın oluştuğu zaman belirlenir.
- Sunucu ve WordPress logları incelenir.
- Yoğun istek oluşturan endpoint tespit edilir.
- İlgili eklenti veya servis belirlenir.
- Eklenti kontrollü olarak devre dışı bırakılıp yeniden test edilir.
Bu yöntem, hatanın gerçekten eklenti kaynaklı olup olmadığının anlaşılmasını kolaylaştırır.
API İsteklerini ve Rate Limit Değerlerini İnceleyin
429 hatası bir API entegrasyonunda görülüyorsa ilk kontrol edilmesi gereken nokta sağlayıcının belirlediği rate limit değerleridir.
Uygulamanın gönderdiği istek sayısı bu limitlerle karşılaştırılmalıdır. Limit aşımı bulunuyorsa istek sıklığı azaltılabilir, sonuçlar önbelleğe alınabilir veya gereksiz API çağrıları kaldırılabilir.
API istemcisinin başarısız isteği anında ve sürekli tekrar göndermesi de önlenmelidir. Bunun yerine kontrollü yeniden deneme mekanizmaları kullanılabilir.
CDN ve Güvenlik Duvarı Ayarlarını Kontrol Edin
429 yanıtı her zaman doğrudan origin sunucudan gelmeyebilir. Web sitesinin önünde bulunan CDN, WAF veya reverse proxy gibi sistemler de trafik sınırlaması uygulayabilir. Kontrol edilmesi gereken noktalar arasında;
- Rate limiting kuralları
- Bot koruma ayarları
- IP bazlı kısıtlamalar
- WAF kuralları
- Otomatik güvenlik politikaları
- Reverse proxy yapılandırması
yer almaktadır. Özellikle yeni bir güvenlik kuralı eklendikten sonra 429 hatası görülmeye başladıysa değişikliğin etkisi kontrol edilmelidir.
Sunucu Loglarını İnceleyin
Sorunun kaynağını belirlemenin en etkili yollarından biri sunucu loglarını incelemektir. Log kayıtları hangi URL’lerin yoğun istek aldığını ve trafiğin hangi kaynaklardan geldiğini belirlemeye yardımcı olabilir. İnceleme sırasında şu sorulara yanıt arayın;
Hangi endpoint 429 döndürüyor? Hangi IP adresleri yoğun istek gönderiyor? Hata hangi saatlerde artıyor? Belirli bir bot veya uygulama öne çıkıyor mu? 429 yanıtını hangi altyapı katmanı üretiyor?
Bu bilgiler elde edilmeden rate limit değerlerini rastgele yükseltmek sorunun yalnızca ertelenmesine neden olabilir.
Hosting Kaynaklarını Kontrol Edin
Web sitesi yoğun trafik alıyorsa hosting hesabının kaynak kullanımı da kontrol edilmelidir. CPU, RAM, eş zamanlı işlem, disk I/O ve diğer kaynakların limitlere ulaşıp ulaşmadığı incelenebilir.
Ancak yüksek kaynak kullanımı tespit edildiğinde doğrudan daha yüksek pakete geçmek yerine öncelikle bu tüketimin neden oluştuğu belirlenmelidir.
Örneğin tek bir hatalı eklenti binlerce gereksiz istek oluşturuyorsa hosting paketini yükseltmek temel problemi çözmeyebilir. Buna karşılık gerçek kullanıcı trafiği nedeniyle mevcut altyapının kapasitesi sürekli yetersiz kalıyorsa kaynak artışı değerlendirilebilir.
WordPress’te 429 Too Many Requests Hatası Nasıl Çözülür?
WordPress’te 429 hatasının çözümü için öncelikle eklenti ve tema kaynaklı istekler, REST API kullanımı, admin-ajax.php trafiği, harici API bağlantıları ve güvenlik eklentilerinin uyguladığı sınırlamalar incelenebilir. Kontrol sırası şu şekilde oluşturulabilir;
Sunucu loglarını inceleyin.
Yoğun istek alan URL veya endpoint’i belirleyin.
Eklentileri kontrollü şekilde test edin.
Tema kaynaklı istekleri kontrol edin.
CDN ve güvenlik kurallarını inceleyin.
WordPress cron görevlerini kontrol edin.
Sunucu kaynak kullanımını takip edin.
Sorun belirli bir eklentiden kaynaklanıyorsa eklentinin güncellenmesi, yapılandırmasının değiştirilmesi veya alternatif bir çözüm kullanılması gerekebilir.
API Kullanımında 429 Hatası Nasıl Önlenir?
API kullanan uygulamalarda 429 hatasını önlemek için en önemli adım, API sağlayıcısının rate limit politikasına uygun bir istek mimarisi oluşturmaktır. Bunun için;
- Gereksiz API çağrıları azaltılabilir.
- Tekrarlanan veriler önbelleğe alınabilir.
- İstekler belirli aralıklara dağıtılabilir.
- Eş zamanlı istek sayısı sınırlandırılabilir.
- Retry mekanizması kullanılabilir.
- API tarafından gönderilen rate limit bilgileri takip edilebilir.
Özellikle otomatik sistemlerde her 429 yanıtının ardından isteği anında tekrar göndermek yeni 429 yanıtlarının oluşmasına neden olabilir. Uygun durumlarda bekleme süresini kademeli artıran exponential backoff gibi yöntemlerden yararlanılabilir.
Retry-After Nedir?
Retry-After, sunucunun istemciye isteği ne zaman yeniden deneyebileceğini bildirmek amacıyla kullanabildiği HTTP yanıt başlığıdır.
Örneğin sunucu 429 yanıtıyla birlikte;
Retry-After: 120
bilgisini gönderirse istemciye yeniden istek göndermeden önce 120 saniye beklemesi gerektiği belirtilmiş olur.
Retry-After her 429 yanıtında bulunmak zorunda değildir. Başlık bulunmadığında istemcinin API veya hizmet sağlayıcının rate limit politikasına göre kontrollü bir yeniden deneme stratejisi uygulaması gerekir.
429 Hatası ile 503 Hatası Arasındaki Fark Nedir?
429 ve 503 hataları web sitesine erişimi etkileyebilse de aynı durumu ifade etmez.
429 istemcinin gönderdiği istek yoğunluğuna yönelik bir sınırlamayı ifade ederken 503, sunucunun veya ilgili hizmetin o anda isteği işleyemediğini belirtir.
429 Too Many Requests Hatası SEO’yu Etkiler mi?
Ara sıra görülen kısa süreli 429 yanıtlarının tek başına kalıcı bir SEO problemi oluşturduğu söylenemez. Ancak arama motoru botlarının siteyi taramaya çalıştığı sırada sürekli 429 yanıtlarıyla karşılaşması, sayfaların düzenli şekilde taranmasını zorlaştırabilir.
Özellikle geniş web sitelerinde botlara yönelik aşırı agresif rate limit kuralları tarama süreçlerini olumsuz etkileyebilir. Bu nedenle arama motoru botlarına ilişkin trafik analiz edilirken gerçek botların doğrulanması ve güvenlik kurallarının kontrollü biçimde yapılandırılması önemlidir.
Burada çözüm tüm botlara sınırsız erişim vermek değildir. Amaç, kötü amaçlı otomatik trafiği sınırlandırırken meşru tarama isteklerinin gereksiz şekilde engellenmesini önlemektir.
Sıkça Sorulan Sorular
Too Many Requests Hatası Ne Kadar Sürer?
429 hatasının sabit bir süresi yoktur. Bekleme süresi web sitesi, API veya güvenlik sisteminde uygulanan rate limit politikasına göre birkaç saniyeden daha uzun sürelere kadar değişebilir; varsa Retry-After başlığı dikkate alınmalıdır.
429 Hatası Kullanıcıdan mı Sunucudan mı Kaynaklanır?
Her iki tarafla ilişkili olabilir. Kullanıcı veya uygulama çok fazla istek gönderebilirken sunucu, CDN, WAF veya API tarafında uygulanan sıkı rate limit kuralları da 429 yanıtının oluşmasına neden olabilir.
429 Hatası Nasıl Düzeltilir?
Öncelikle istek yoğunluğunun kaynağı belirlenmeli; API limitleri, bot trafiği, WordPress eklentileri, CDN ve güvenlik kuralları ile sunucu logları kontrol edilmelidir. Son kullanıcı tarafında ise kısa süre bekleyerek işlemi yeniden denemek bazı geçici 429 hatalarını çözebilir.
Rate Limit Ne Demek?
Rate limit, bir kullanıcı, IP adresi veya uygulamanın belirli bir zaman diliminde gerçekleştirebileceği istek sayısına uygulanan sınırdır. Bu mekanizma sunucu kaynaklarının korunmasına ve aşırı ya da kötüye kullanım amaçlı trafiğin kontrol edilmesine yardımcı olur.
WordPress'te 429 Hatası Neden Olur?
WordPress'te 429 hatası; eklentilerin oluşturduğu yoğun istekler, REST API veya AJAX trafiği, harici servis bağlantıları, botlar ve güvenlik sistemlerinin uyguladığı rate limit kuralları nedeniyle görülebilir. Kesin nedeni belirlemek için sunucu logları ve WordPress tarafındaki istekler birlikte incelenmelidir.
Merhaba, ben Ömer Faruk Çolak. Dijital dünyada var olmanın ve web projelerini en verimli şekilde yönetmenin yollarını keşfetmeyi çok seviyorum 🤗
Yıllardır SEO uzmanı ve içerik üreticisi olarak; web barındırma, sunucu teknolojileri ve dijital pazarlama üzerine pratik rehberler kaleme alıyorum. Karmaşık teknik süreçleri en anlaşılır hale getirmeyi amaçlayan tecrübelerimi ve ipuçlarını Turkishost blogunda sizlerle paylaşıyorum. Amacım, teknik detaylarda kaybolmadan projelerinizi bir üst seviyeye taşımanıza yardımcı olmak 🚀🚀