📌 Öne Çıkan Noktalar
DNS Propagation ile ilgili bilmeniz gereken 5 kritik nokta;
- DNS Propagation (DNS yayılımı), DNS kayıtlarında yapılan değişikliklerin farklı DNS çözümleyicilerinde görünür hale gelmesi sürecidir.
- DNS yayılım süresi, TTL değerine, DNS kayıt türüne ve çözümleyicilerin önbellek durumuna bağlıdır. Bazı değişiklikler dakikalar içinde görünürken bazıları 24–48 saat sürebilir.
- DNS Propagation kontrolü, DNSChecker, WhatsMyDNS ve
diggibi araçlarla farklı DNS sunucularından sorgulama yapılarak gerçekleştirilebilir. - TTL değerinin önceden düşürülmesi, planlı DNS değişikliklerinde eski kayıtların önbellekte kalma süresini azaltabilir.
- DNS değişikliklerinden sonra yaşanan erişim sorunları, yalnızca DNS yayılımından değil, hatalı nameserver kayıtlarından veya eksik sunucu yapılandırmalarından da kaynaklanabilir.
DNS Propagation, bir alan adına ait DNS kayıtları değiştirildiğinde bu değişikliklerin farklı DNS çözümleyicilerinde görünür hale gelmesi sürecidir. Türkçede DNS yayılımı olarak adlandırılan bu durum, özellikle web sitesi taşıma, sunucu değişikliği ve yeni bir domain yapılandırması sırasında önem kazanır. DNS yayılımının nasıl çalıştığını bilmek, bu tür durumların doğru değerlendirilmesine ve olası erişim sorunlarının giderilmesine yardımcı olur.
DNS Propagation (DNS Yayılımı) Nasıl Çalışır?
DNS (Domain Name System), alan adlarını IP adresleri gibi ağ bilgileriyle ilişkilendiren sistemdir. Kullanıcı tarayıcısına bir web sitesi adresi yazdığında DNS sorguları aracılığıyla ilgili sunucuya ulaşmak için gerekli bilgiler elde edilir.
Bir alan adının DNS kayıtları değiştirildiğinde yetkili DNS sunucusu yeni bilgileri sunmaya başlayabilir. Ancak daha önce eski kaydı sorgulamış olan DNS çözümleyicileri, bu bilgiyi önbellek süresi dolana kadar kullanmaya devam edebilir. DNS propagation süreci genel olarak şu şekilde gerçekleşir;
- 1
Alan adına ait A, CNAME, MX veya NS gibi DNS kayıtlarında değişiklik yapılır.
- 2
Yetkili DNS sunucuları, yapılandırmaya bağlı olarak güncel kayıtları sunmaya başlar.
- 3
Önbelleğinde eski kayıt bulunan DNS çözümleyicileri, geçerli TTL süresi boyunca önceki bilgileri kullanabilir.
- 4
Önbellek süresi dolduğunda yeni sorgular güncel DNS bilgilerini alabilir.
- 5
Farklı çözümleyiciler güncel kayıtları kullanmaya başladıkça eski ve yeni yanıtlar arasındaki farklılık azalır.
DNS Önbelleği ve TTL Süresi Nedir?
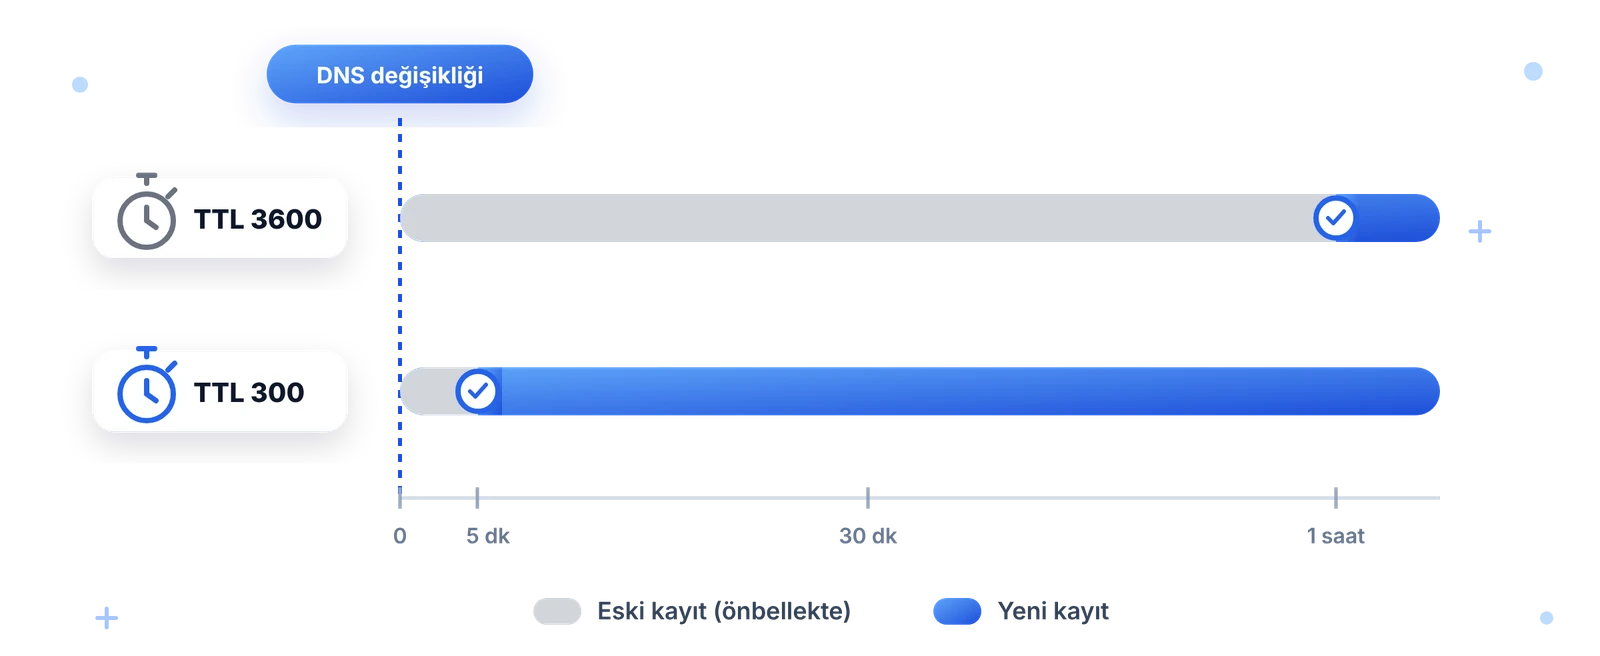
TTL (Time to Live), DNS kayıtlarının önbellekte ne kadar süre saklanabileceğini belirten değerdir. Genellikle saniye cinsinden ifade edilir.
Örnek
TTL değeri 3600 olan bir DNS kaydı, normal koşullarda çözümleyici tarafından 3600 saniyeye, yani bir saate kadar önbellekte tutulabilir.
TTL süresinin düşük olması, değişikliklerden önce eski kaydı önbelleğe alan çözümleyicilerin daha kısa süre içinde güncel bilgileri sorgulamasına yardımcı olabilir.
Dikkat
TTL değerini değişiklikten hemen önce düşürmek, önceden önbelleğe alınmış eski kayıtların süresini geriye dönük olarak kısaltmaz.
DNS Değişiklikleri Neden Her Yerde Aynı Anda Görünmez?
Farklı internet servis sağlayıcıları ve DNS çözümleyicileri, kayıtları farklı zamanlarda sorgular. Bu nedenle aynı alan adı için bir çözümleyici güncel IP adresini döndürürken diğeri eski IP adresini gösterebilir.
Ayrıca tarayıcı ve işletim sistemi önbellekleri de kullanıcıların eski DNS bilgilerini görmeye devam etmesine neden olabilir.
DNS Propagation Ne Kadar Sürer?
DNS propagation süresi, değiştirilen kayıt türüne, TTL değerine ve kullanılan DNS altyapısına bağlıdır. Yaygın olarak 24–48 saatlik bir bekleme süresinden söz edilse de her DNS değişikliğinin bu kadar sürmesi gerekmez.
Örneğin TTL değeri önceden 300 saniyeye düşürülmüş bir A kaydı değişikliğinde, birçok DNS çözümleyicisi yeni bilgiyi birkaç dakika içerisinde almaya başlayabilir. Ancak bazı önbellekler, yapılandırmalar ve nameserver değişiklikleri nedeniyle farklı sonuçlar daha uzun süre görülebilir.
DNS Yayılımı Neden 24–48 Saat Sürebilir?
Özellikle nameserver değişikliklerinde eski delegasyon bilgilerinin DNS çözümleyicilerinde önbelleğe alınmış olması, güncel sunucu bilgilerinin farklı zamanlarda kullanılmasına neden olabilir.
Bilmekte fayda var!
24–48 saat, her DNS değişikliği için zorunlu bir bekleme süresi değildir. Değişikliğin türü ve mevcut önbellek koşulları belirleyicidir.
A, CNAME, MX ve NS Kayıtlarında Yayılım Süresi
| DNS Kaydı | Kullanım Amacı | Yayılımı Etkileyen Unsur |
|---|---|---|
| A | Alan adını IPv4 adresine yönlendirir. | Kayıt TTL değeri |
| AAAA | Alan adını IPv6 adresine yönlendirir. | Kayıt TTL değeri |
| CNAME | Alan adını başka bir alan adına yönlendirir. | CNAME ve hedef kayıtların önbelleği |
| MX | E-posta sunucularını belirtir. | MX ve ilgili adres kayıtlarının TTL değerleri |
| NS | Yetkili nameserver bilgilerini belirtir. | Delegasyon ve önbellek süreleri |
DNS değişiklikleri sırasında web sitesi ve e-posta hizmetlerinin etkilenmemesi için mevcut kayıtların doğru şekilde yapılandırılması önemlidir.
DNS Propagation Kontrolü Nasıl Yapılır?
DNS değişikliğinin farklı bölgelerde görünür hale gelip gelmediğini kontrol etmek için çevrim içi DNS sorgulama araçlarından veya işletim sisteminin komut satırından yararlanılabilir.
Özellikle web sitesini farklı bir hosting altyapısına taşıyan kullanıcılar için DNS kontrolü, alan adının yeni sunucuya yönlenip yönlenmediğini doğrulamanın pratik yollarından biridir.
DNS Propagation Check Araçları
DNS propagation kontrolü için kullanılan araçlar, farklı bölgelerdeki DNS çözümleyicilerinden alınan yanıtları karşılaştırmaya yardımcı olur. Yaygın kullanılan araçlardan bazıları şunlardır:
DNSChecker
Farklı lokasyonlardan DNS kayıtlarının sorgulanmasını sağlar.
WhatsMyDNS
Alan adının A, AAAA, CNAME, MX ve NS gibi kayıtlarını farklı bölgelerde kontrol etmeye yardımcı olur.
Google Admin Toolbox Dig
DNS kayıtlarını sorgulamak ve yanıtları incelemek için kullanılabilir.
Bu araçlar DNS kayıtlarının farklı çözümleyicilerde nasıl göründüğünü gösterir. Ancak tüm dünyadaki DNS önbelleklerinin güncellendiğini kesin olarak doğrulamaz.
DNSChecker ve WhatsMyDNS ile DNS Yayılımı Kontrolü
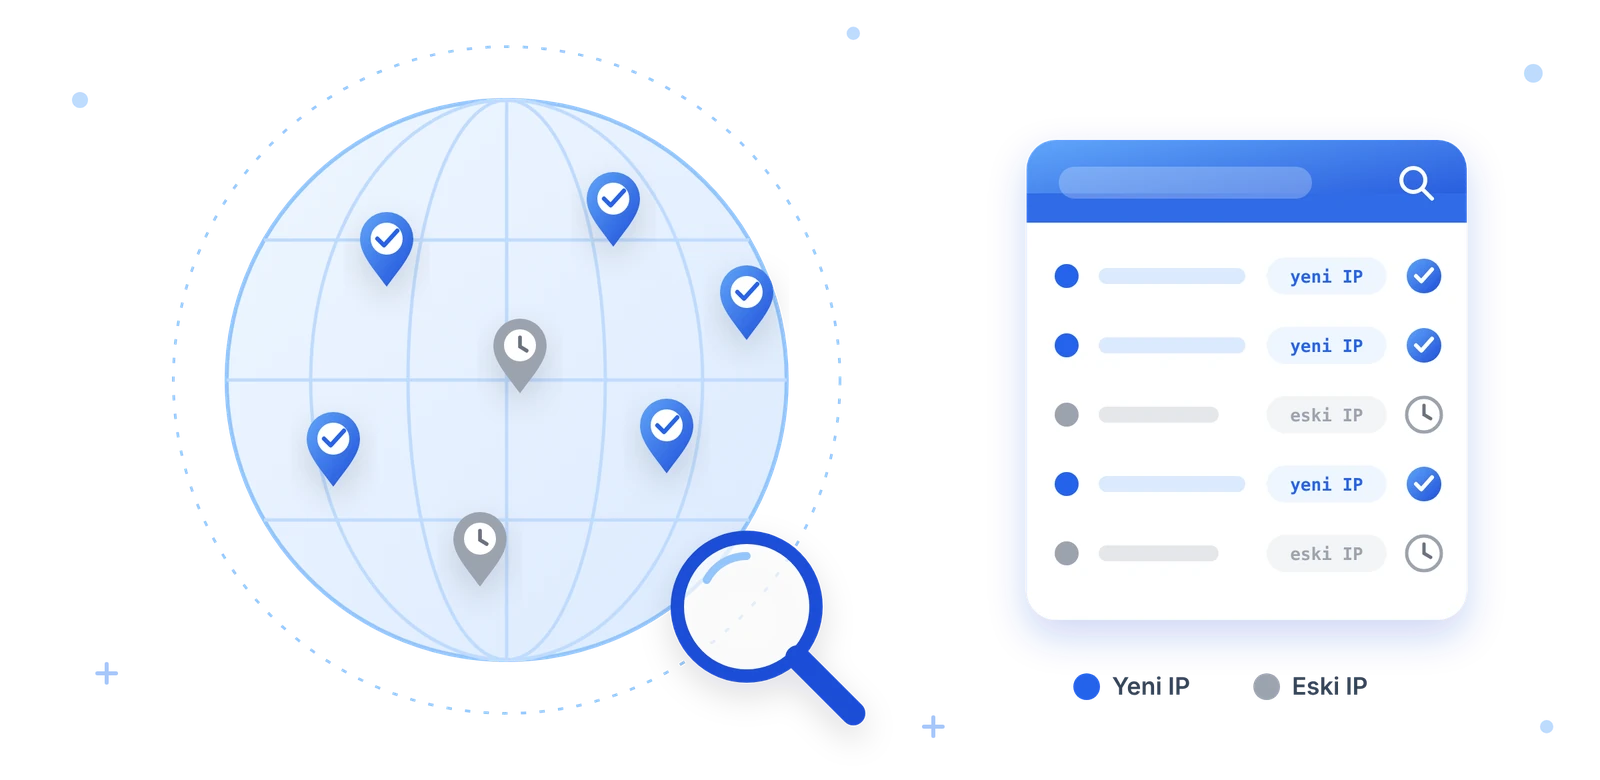
DNS yayılımını kontrol etmek için şu adımlar izlenebilir;
- 1
DNSChecker veya WhatsMyDNS aracını açın.
- 2
Kontrol etmek istediğiniz alan adını girin.
- 3
Sorgulanacak DNS kayıt türünü seçin.
- 4
Farklı lokasyonlardan döndürülen DNS yanıtlarını inceleyin.
- 5
Sonuçları yeni yapılandırdığınız DNS kayıtlarıyla karşılaştırın.
Sonuçları yorumlarken
Bazı lokasyonlarda eski, bazılarında yeni IP adresinin görünmesi, önbellek farklılıklarından kaynaklanabilir. Ancak yanlış kayıt yapılandırmaları da benzer sonuçlara yol açabileceğinden yetkili DNS sunucusundaki bilgiler ayrıca kontrol edilmelidir.
Windows ve macOS Üzerinden DNS Sorgulama
Windows işletim sisteminde Komut İstemi üzerinden aşağıdaki komut kullanılabilir:
macOS ve Linux sistemlerinde ise dig komutuyla DNS kayıtları sorgulanabilir:
Belirli bir DNS çözümleyicisini sorgulamak için:
Bu komut, Google Public DNS üzerinden ilgili alan adının A kaydını sorgular. Farklı DNS çözümleyicilerinden alınan yanıtlar karşılaştırılarak önbellek farklılıkları incelenebilir.
DNS Propagation Nasıl Hızlandırılır?
DNS yayılımını tüm kullanıcılar için anında tamamlayan bir yöntem bulunmaz. Ancak DNS değişiklikleri öncesinde yapılacak hazırlıklarla eski kayıtların kullanılma süresi azaltılabilir.
TTL Değerini Önceden Düşürmek
Planlı bir DNS değişikliğinden önce TTL değerinin düşürülmesi, çözümleyicilerin yeni kayıtları daha kısa aralıklarla sorgulamasına yardımcı olabilir.
TTL değeri 86400 saniye olan bir kaydın, değişiklikten yeterince önce 300 saniyeye düşürülmesi planlanabilir. Bu işlem yapılırken eski TTL süresinin dolması beklenmelidir.
DNS Önbelleğini Temizlemek
Yerel DNS önbelleğinin temizlenmesi, bilgisayarın eski kayıtları kullanmasını engellemeye yardımcı olabilir. Windows üzerinde şu komut kullanılabilir:
Yerel DNS önbelleğini temizlemek, internet servis sağlayıcısının veya diğer DNS çözümleyicilerinin önbelleklerini temizlemez. Dolayısıyla bu işlem DNS yayılımını küresel ölçekte hızlandırmaz.
Farklı DNS Sunucularıyla Kontrol Yapmak
Google Public DNS veya Cloudflare DNS gibi farklı çözümleyicilerden sorgulama yapmak, mevcut DNS kayıtlarının farklı noktalarda nasıl göründüğünü anlamaya yardımcı olur.
Ancak DNS sunucusunu değiştirmek, yetkili DNS kayıtlarını güncellemez. Yalnızca kullanılan çözümleyicinin farklı önbellek durumuna sahip olması nedeniyle sonuç değişebilir.
DNS Propagation Sorunları ve Çözüm Yöntemleri
DNS değişiklikleri sonrasında yaşanan her erişim problemi, DNS yayılımından kaynaklanmaz. Yanlış kayıt değerleri, eksik yapılandırmalar veya sunucu tarafındaki sorunlar da benzer belirtiler oluşturabilir.
DNS Değiştiği Halde Eski Site Neden Açılır?
DNS kaydı güncellendiği halde eski web sitesinin açılması, çözümleyicinin eski IP adresini önbelleğinde tutmasından kaynaklanabilir.
Bunun dışında tarayıcı önbelleği, CDN yapılandırması veya yeni sunucudaki web sitesi dosyalarının eksik olması da kontrol edilmelidir.
DNS Propagation Tamamlanmıyorsa Ne Yapılmalı?
Beklenen sürenin ardından DNS kayıtları hâlâ güncellenmiyorsa aşağıdaki kontroller gerçekleştirilebilir:
- ✓Alan adının doğru nameserver adreslerine yönlendirildiğini doğrulayın.
- ✓Yetkili DNS sunucusundaki A, AAAA ve CNAME kayıtlarını kontrol edin.
- ✓Eski veya çakışan DNS kayıtlarını inceleyin.
- ✓DNSSEC kullanılıyorsa DS kayıtlarının güncel yapılandırmayla uyumlu olduğunu doğrulayın.
- ✓Farklı DNS çözümleyicilerinden sorgulama yaparak yanıtları karşılaştırın.
Güvenlik ayrı değerlendirilmeli
DNS güvenliğiyle ilgili sorunlar, DNS yayılımından farklı şekilde değerlendirilmelidir. Özellikle DNS yanıtlarının kötü niyetli biçimde değiştirilmesini konu alan DNS Spoofing Nedir? içeriği, bu alandaki güvenlik risklerini anlamak için ayrıca incelenebilir.
Nameserver Değişikliğinden Sonra Site Açılmıyor
Nameserver değişikliği sonrasında web sitesinin açılmaması, yeni DNS sunucularında gerekli kayıtların bulunmamasından kaynaklanabilir.
Bu nedenle nameserver değişikliğinden önce A, AAAA, MX, TXT ve diğer gerekli kayıtların yeni DNS sağlayıcısında doğru şekilde oluşturulduğundan emin olunmalıdır.
DNS Değişikliği Yaparken Nelere Dikkat Edilmeli?
DNS değişikliklerinin plansız gerçekleştirilmesi, web sitesi erişiminde veya e-posta hizmetlerinde geçici sorunlara yol açabilir. Özellikle aktif ziyaretçi trafiği bulunan projelerde geçiş sürecinin önceden planlanması önemlidir.
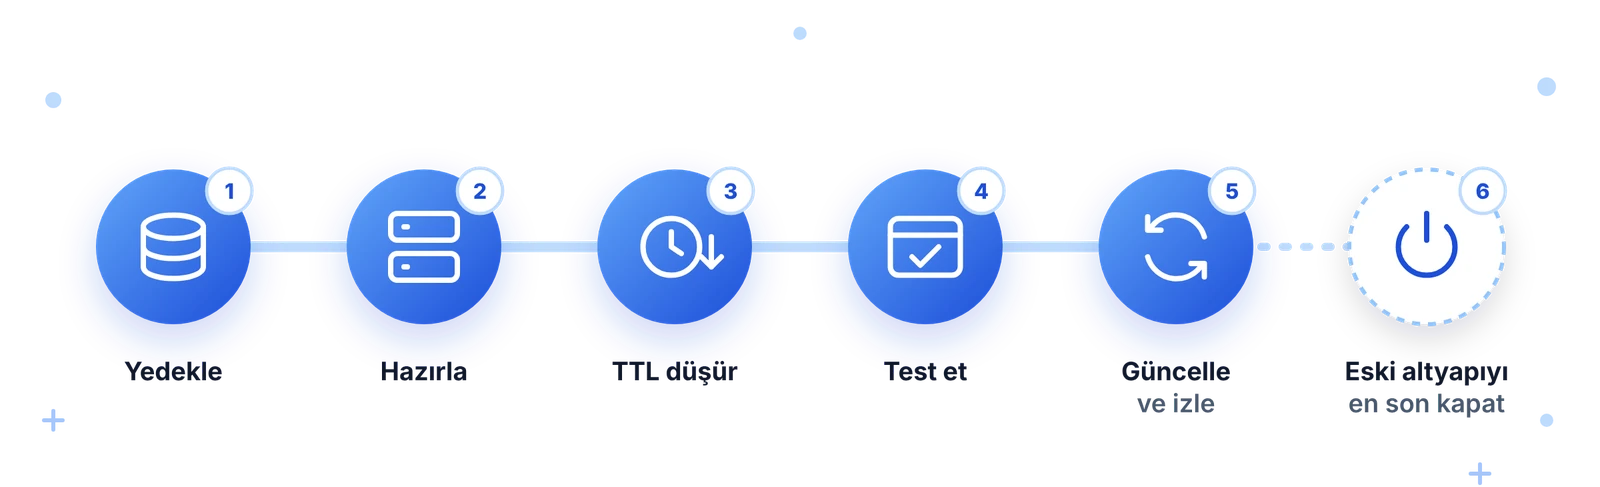
Güvenli bir DNS geçişi için aşağıdaki adımlar izlenebilir;
- 1
Mevcut DNS kayıtlarının yedeğini alın.
- 2
Yeni sunucu ve DNS yapılandırmasını önceden hazırlayın.
- 3
Planlı değişikliklerde TTL değerini yeterince erken düşürün.
- 4
Yeni sunucudaki web sitesinin doğru çalıştığını kontrol edin.
- 5
DNS kayıtlarını güncelleyin ve farklı çözümleyicilerden sonuçları izleyin.
- 6
Eski altyapıyı, geçişin tamamlandığından emin olmadan kapatmayın.
E-posta kullanıyorsanız
Özellikle e-posta hizmeti kullanılan alan adlarında MX, SPF, DKIM ve DMARC kayıtlarının korunması, geçiş sırasında iletişim sorunlarının önlenmesine yardımcı olur.
Sıkça Sorulan Sorular
DNS propagation tamamlandığını nasıl anlarım?
Yetkili DNS sunucularının doğru kayıtları döndürdüğünü ve farklı DNS çözümleyicilerinden yapılan sorgularda yeni bilgilerin göründüğünü kontrol edebilirsiniz. Ancak tüm dünyadaki önbelleklerin güncellendiğini kesin olarak doğrulamak mümkün değildir.
DNS önbelleğini temizlemek yayılımı hızlandırır mı?
Yerel DNS önbelleğini temizlemek, bilgisayarınızın eski DNS kayıtlarını kullanmasını engellemeye yardımcı olabilir. Ancak diğer DNS çözümleyicilerinin önbelleklerini etkilemediği için küresel DNS yayılımını hızlandırmaz.
DNS değişikliği sırasında web sitesi kapanır mı?
DNS değişikliği sırasında web sitesinin kapanması zorunlu değildir. Eski ve yeni sunucuların doğru yapılandırılması ve geçiş süresince erişilebilir tutulması, kesinti riskini azaltabilir. Yanlış DNS kayıtları veya eksik sunucu yapılandırmaları ise erişim sorunlarına neden olabilir.
DNS propagation neden farklı ülkelerde farklı sonuç verir?
Farklı bölgelerde kullanılan DNS çözümleyicileri, kayıtları farklı zamanlarda önbelleğe alabilir. Bu nedenle aynı alan adı için bazı bölgelerde yeni, bazılarında eski DNS yanıtları görülebilir. DNS yayılımı araçlarında görülen farklılıkların temel nedenlerinden biri budur.
Merhaba, ben Ömer Faruk Çolak. Dijital dünyada var olmanın ve web projelerini en verimli şekilde yönetmenin yollarını keşfetmeyi çok seviyorum 🤗
Yıllardır SEO uzmanı ve içerik üreticisi olarak; web barındırma, sunucu teknolojileri ve dijital pazarlama üzerine pratik rehberler kaleme alıyorum. Karmaşık teknik süreçleri en anlaşılır hale getirmeyi amaçlayan tecrübelerimi ve ipuçlarını Turkishost blogunda sizlerle paylaşıyorum. Amacım, teknik detaylarda kaybolmadan projelerinizi bir üst seviyeye taşımanıza yardımcı olmak 🚀🚀
[…] güncellenme sürecini daha ayrıntılı öğrenmek için daha önce hazırladığımız DNS Propagation Nedir? içeriğinden de […]