📌 Öne Çıkan Noktalar
DDos ile ilgili bilmeniz gereken 5 kritik nokta;
- DDoS, çok sayıda kaynaktan oluşturulan yoğun trafik veya isteklerle bir sistemin erişilebilirliğini hedefleyen saldırı türüdür.
- Ani trafik artışı, yüksek kaynak kullanımı, yavaşlama ve erişim kesintileri DDoS saldırısının belirtileri arasında olabilir.
- DDoS saldırıları hacimsel, protokol ve uygulama katmanı saldırıları gibi farklı türlerde gerçekleşebilir.
- Yüksek sunucu kapasitesi tek başına DDoS saldırılarına karşı yeterli koruma sağlamaz.
- Trafik filtreleme, DDoS koruma sistemleri, CDN, rate limiting ve doğru güvenlik yapılandırmaları saldırının etkisini azaltmaya yardımcı olabilir.
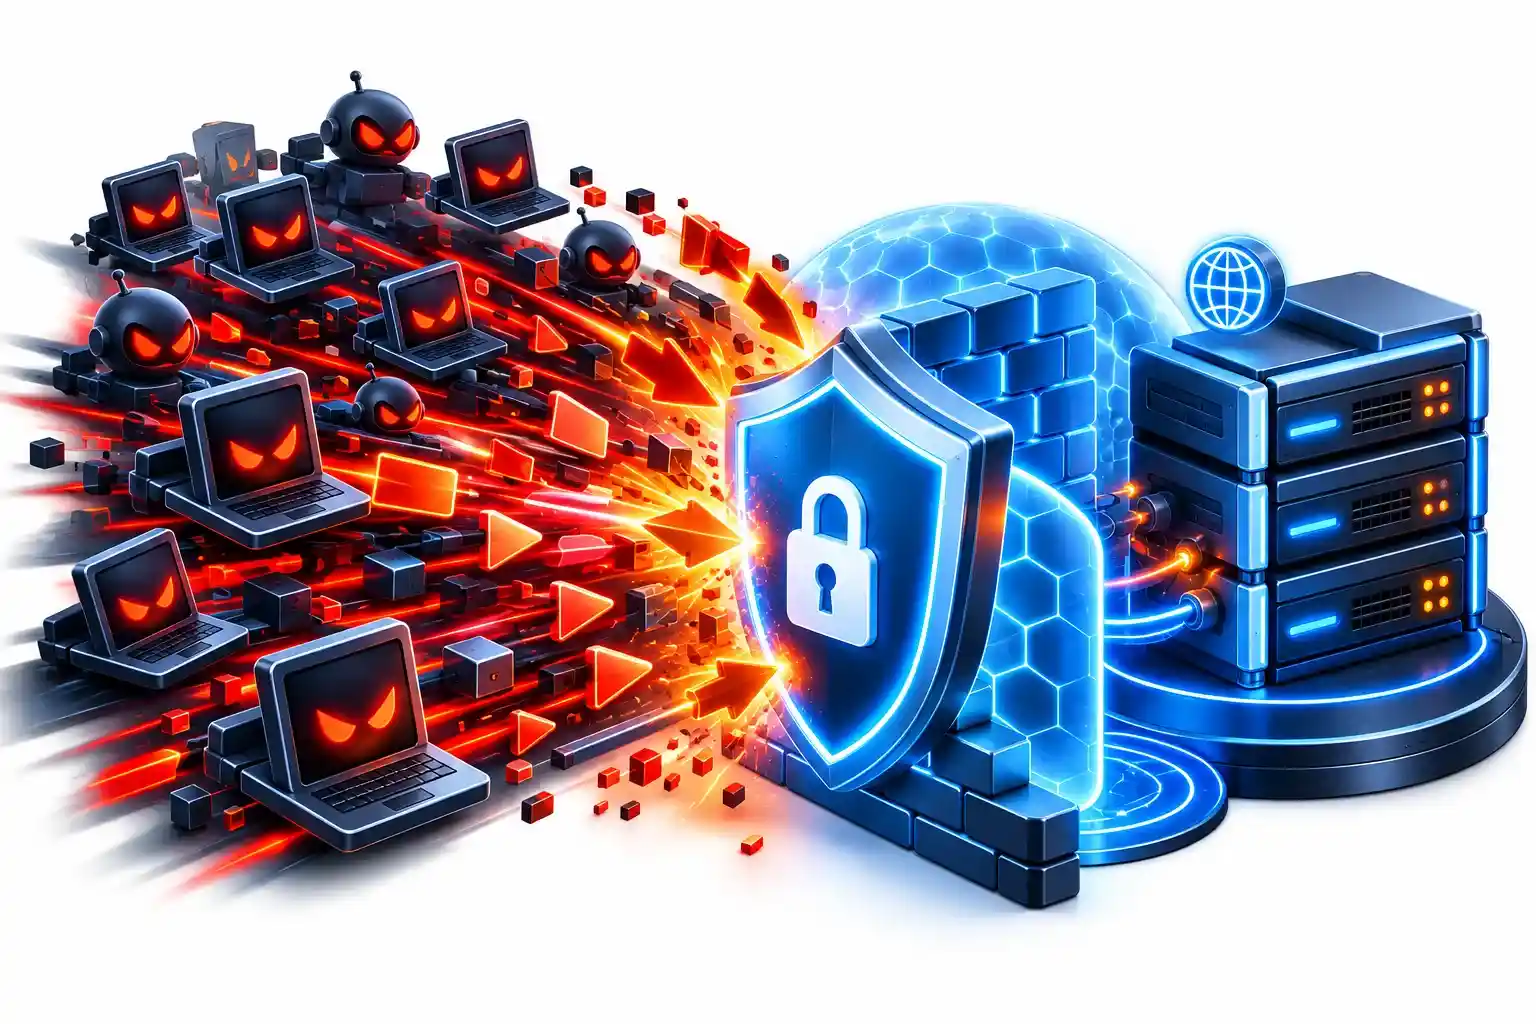
DDoS (Distributed Denial of Service), bir web sitesi, sunucu veya online hizmetin çok sayıda kaynaktan gelen yoğun trafik ya da isteklerle erişilemez hale getirilmesini amaçlayan dağıtık hizmet engelleme saldırısıdır. Normal kullanıcı trafiğinden çok daha yoğun istek oluşturulması, hedef sistemin ağ veya işlem kaynaklarının tükenmesine ve hizmetin yavaşlamasına ya da tamamen durmasına neden olabilir.
DDoS saldırıları özellikle internet üzerinden sürekli erişilebilir olması gereken hizmetler açısından önemli bir güvenlik riskidir. Bir Sunucu normal kapasitesinin üzerinde ve anormal trafikle karşılaştığında gerçek kullanıcıların isteklerine zamanında yanıt veremeyebilir.
DDoS Saldırısı Nasıl Gerçekleşir?
DDoS saldırılarında trafik tek bir kaynaktan değil çok sayıda farklı sistemden aynı hedefe yönlendirilebilir. Bu dağıtık yapı, saldırı trafiğinin normal ziyaretçilerden ayrılmasını ve yalnızca kaynak IP adreslerine göre engellenmesini zorlaştırabilir.
Saldırının türüne göre hedeflenen kaynak değişebilir. Bazı saldırılar ağ bant genişliğini tüketmeye çalışırken bazıları bağlantı kapasitesini veya web uygulamasının belirli işlevlerini yoğun isteklerle zorlayabilir.
DDoS ile DoS Arasındaki Fark Nedir?
DoS (Denial of Service) ve DDoS saldırılarının temel amacı bir hizmetin normal şekilde kullanılmasını engellemektir. Aralarındaki temel fark saldırının kaynak yapısında ortaya çıkar.
DoS saldırısında trafik genellikle tek veya sınırlı bir kaynaktan gelirken DDoS saldırısında çok sayıda farklı cihaz veya sistem kullanılabilir. Bu nedenle dağıtık saldırı trafiğini tespit etmek ve filtrelemek daha karmaşık olabilir.
Turkishost Yazar Ekibi
DDoS Saldırısı Türleri Nelerdir?
DDoS saldırıları hedefledikleri sistem katmanına ve oluşturdukları trafik biçimine göre temel olarak üç gruba ayrılır:
- Hacimsel saldırılar: Ağın kullanılabilir bant genişliğini yoğun trafikle tüketmeyi hedefler.
- Protokol saldırıları: Ağ ve bağlantı altyapısındaki kaynakları tüketmeye odaklanır.
- Uygulama katmanı saldırıları: Web sitesi veya uygulamanın belirli hizmetlerine çok sayıda istek göndererek sistem kaynaklarını zorlamayı amaçlar.
Not: Bir saldırıda birden fazla yöntemin birlikte kullanılması da mümkündür.
DDoS Saldırısı Nasıl Anlaşılır?
Bir web sitesinin yavaşlaması tek başına DDoS saldırısına uğradığı anlamına gelmez. Yetersiz kaynak, yazılım hataları veya normal trafik artışı da benzer problemlere yol açabilir. Bununla birlikte aşağıdaki belirtiler DDoS ihtimalinin araştırılmasını gerektirebilir;
- Trafikte açıklanamayan ani yükseliş
- Web sitesinin normalden çok daha yavaş yanıt vermesi
- Sunucu kaynak kullanımının aniden yükselmesi
- Belirli adreslere olağandışı miktarda istek gelmesi
- Çok sayıda bağlantı isteğinin oluşması
- Web sitesinin zaman zaman tamamen erişilemez hale gelmesi
- Ağ trafiğinde normal kullanım düzeninden belirgin sapmalar görülmesi
Kesin değerlendirme için trafik kayıtları, erişim logları ve ağ verileri birlikte incelenmelidir.
DDoS Saldırısının Etkileri Nelerdir?
DDoS saldırısının en belirgin etkisi hizmetin yavaşlaması veya kullanılamaz hale gelmesidir. Özellikle e-ticaret, kurumsal uygulamalar ve sürekli erişilebilir olması gereken çevrim içi hizmetlerde kesintiler kullanıcı deneyimini doğrudan etkileyebilir.
Yoğun trafik aynı zamanda ağ ve sistem kaynaklarının gereksiz yere tüketilmesine yol açabilir. Yüksek trafik alan projelerde Dedicated Server gibi ayrılmış kaynaklara sahip altyapılar kapasite açısından avantaj sağlayabilse de tek başına yüksek donanım gücü DDoS saldırılarına karşı tam koruma sağlamaz.
DDoS Saldırısından Nasıl Korunulur?
DDoS saldırılarına karşı korunmada amaç, zararlı trafiği mümkün olduğunca erken tespit ederek gerçek kullanıcı trafiğinden ayırmaktır. Tek bir güvenlik önlemi yerine ağ ve uygulama katmanlarını kapsayan bir yaklaşım tercih edilmelidir. Uygulanabilecek temel önlemler arasında şunlar bulunur;
- Trafik hareketlerinin düzenli olarak izlenmesi.
- DDoS koruma ve trafik filtreleme hizmetlerinin kullanılması.
- Güvenlik duvarı kurallarının doğru yapılandırılması.
- Rate limiting uygulanması.
- CDN ve ters proxy çözümlerinden yararlanılması.
- Sistem kaynaklarının ve trafik kapasitesinin takip edilmesi.
- Şüpheli trafik modelleri için uyarı mekanizmalarının oluşturulması.
- Uygulama katmanında gerekli güvenlik kontrollerinin uygulanması.
Koruma yöntemleri seçilirken web sitesinin normal trafik miktarı ve altyapının yapısı dikkate alınmalıdır.
DDoS Saldırısı Sırasında Ne Yapılmalı?
Ani ve olağan dışı trafik artışı tespit edildiğinde öncelikle bunun normal trafik artışından mı yoksa saldırıdan mı kaynaklandığı belirlenmeye çalışılmalıdır. Ağ ve erişim kayıtları incelenerek trafiğin kaynağı, yoğunlaştığı noktalar ve isteklerin özellikleri kontrol edilebilir.
DDoS koruma hizmeti kullanılıyorsa trafik filtreleme mekanizmaları devreye alınabilir. Hizmet sağlayıcısına saldırı hakkında bilgi verilmesi de ağ seviyesinde uygulanabilecek ek önlemlerin belirlenmesine yardımcı olabilir.
DDoS Saldırısı Ne Kadar Sürer?
DDoS saldırılarının sabit bir süresi yoktur. Bazı saldırılar kısa süreli trafik dalgaları şeklinde gerçekleşebilirken bazıları aralıklarla veya daha uzun süre boyunca devam edebilir.
Bu nedenle yalnızca saldırının sona erlemesini beklemek yerine saldırı sırasında trafik analizi yapılması ve koruma mekanizmalarının devreye alınması önemlidir.
Sıkça Sorulan Sorular
DDoS saldırısı ne demek?
DDoS saldırısı, çok sayıda kaynaktan oluşturulan yoğun trafik veya isteklerle bir çevrim içi hizmetin normal kullanıcılara hizmet veremez hale getirilmesini amaçlayan saldırıdır.
DDoS saldırısı interneti keser mi?
DDoS saldırısının etkisi hedeflenen sisteme göre değişir. Bir web sitesinin, sunucunun veya online hizmetin erişilemez hale gelmesine neden olabilir; bu, kullanıcının genel internet bağlantısının mutlaka kesildiği anlamına gelmez.
DDoS saldırısı nasıl tespit edilir?
Ani trafik artışı, olağan dışı bağlantı sayıları, yüksek kaynak kullanımı ve hizmette beklenmedik yavaşlama gibi belirtiler incelenebilir. Kesin tespit için ağ trafiği ve sunucu loglarının birlikte değerlendirilmesi gerekir.
DDoS saldırısından tamamen korunmak mümkün mü?
Hiçbir güvenlik önlemi tüm saldırı senaryolarına karşı mutlak koruma garantisi vermez. Ancak trafik filtreleme, DDoS koruma sistemleri, CDN, rate limiting ve doğru altyapı planlaması saldırıların etkisini azaltmaya yardımcı olabilir.
DDoS yediğimizi nasıl anlarız?
Web sitesinde veya sunucuda ani yavaşlama, erişim kesintileri, açıklanamayan trafik artışı ve kaynak kullanımında olağan dışı yükselmeler DDoS saldırısının belirtileri olabilir. Kesin tespit için ağ trafiği, erişim logları ve normal trafik düzeni birlikte incelenmelidir.
DDoS atmak suç mu?
Yetkisiz şekilde başka bir kişinin veya kurumun sistemini erişilemez hale getirmeye yönelik DDoS saldırıları hukuka aykırıdır ve olayın niteliğine göre cezai sorumluluk doğurabilir. Türkiye'de somut olayın özelliklerine göre özellikle bilişim sistemlerinin işleyişini engellemeye ilişkin ceza hükümleri gündeme gelebilir.
DDoS saldırısı örneği nedir?
Bir e-ticaret sitesinin normalde kaldırabileceğinden çok daha yoğun ve dağıtık istek trafiğine maruz bırakılması örnek verilebilir. Kaynakların saldırı trafiğiyle tüketilmesi sonucunda gerçek müşteriler siteye erişmekte veya işlemlerini tamamlamakta sorun yaşayabilir.
DDoS saldırısı nasıl engellenir?
DDoS saldırılarının etkisini azaltmak için trafik filtreleme, DDoS koruma hizmetleri, CDN, güvenlik duvarı ve rate limiting gibi önlemler birlikte kullanılabilir. Trafiğin sürekli izlenmesi ve normal dışı artışların erken tespit edilmesi de müdahale sürecini kolaylaştırır.
Merhaba, ben Ömer Faruk Çolak. Dijital dünyada var olmanın ve web projelerini en verimli şekilde yönetmenin yollarını keşfetmeyi çok seviyorum 🤗
Yıllardır SEO uzmanı ve içerik üreticisi olarak; web barındırma, sunucu teknolojileri ve dijital pazarlama üzerine pratik rehberler kaleme alıyorum. Karmaşık teknik süreçleri en anlaşılır hale getirmeyi amaçlayan tecrübelerimi ve ipuçlarını Turkishost blogunda sizlerle paylaşıyorum. Amacım, teknik detaylarda kaybolmadan projelerinizi bir üst seviyeye taşımanıza yardımcı olmak 🚀🚀