📌 Öne Çıkan Noktalar
Kurumsal web sitelerinin güvenliği hakkında bilmeniz gereken 5 temel nokta:
- Kurumsal web sitesi güvenliği, hosting altyapısından web uygulamalarına ve kullanıcı erişimlerine kadar farklı katmanların birlikte korunmasını gerektirir.
- Güçlü parolalar, çok faktörlü kimlik doğrulama ve doğru kullanıcı yetkilendirmeleri yetkisiz erişim riskinin azaltılmasında önemli rol oynar.
- CMS, tema, eklenti ve diğer web yazılımlarının güncel tutulması bilinen güvenlik açıklarından kaynaklanabilecek risklerin azaltılmasına yardımcı olur.
- Düzenli yedekleme ve test edilmiş bir veri kurtarma planı güvenlik olayı veya veri kaybı sonrasında sistemlerin yeniden çalışır duruma getirilmesini kolaylaştırır.
- Web sitesi güvenliği tek seferlik bir işlem değildir; güvenlik kayıtlarının, kullanıcı hesaplarının, yazılımların ve altyapının düzenli olarak kontrol edilmesi gerekir.
Kurumsal web siteleri; iletişim formları, müşteri hesapları, üyelik sistemleri ve farklı çevrim içi uygulamalar üzerinden çeşitli verileri işleyebilir. Bu verilerin yetkisiz erişim, veri kaybı ve siber saldırılara karşı korunması, işletmenin dijital süreçlerinin güvenli ve kesintisiz şekilde sürdürülebilmesi açısından önem taşır.
Kurumsal web sitelerinde veri güvenliği yalnızca güvenlik eklentileri veya SSL sertifikası kullanılarak sağlanamaz. Web sitesinin barındırıldığı kurumsal hosting altyapısından kullanıcı yetkilerine, yazılım güncellemelerinden yedekleme politikasına kadar farklı güvenlik katmanlarının birlikte planlanması gerekir.
Kurumsal Web Sitelerinde Veri Güvenliği Neden Önemlidir?
Web sitesinde meydana gelebilecek bir güvenlik ihlali verilerin yetkisiz kişiler tarafından görüntülenmesine, değiştirilmesine veya erişilemez hale gelmesine neden olabilir. Güvenlik sorunları aynı zamanda web sitesinin hizmet dışı kalmasına ve işletmenin çevrim içi süreçlerinin aksamasına yol açabilir.
Veri güvenliğinin temel amacı verinin gizliliğini, bütünlüğünü ve erişilebilirliğini korumaktır. Başka bir ifadeyle veriye yalnızca yetkili kişilerin erişebilmesi, verinin izinsiz şekilde değiştirilememesi ve ihtiyaç duyulduğunda kullanılabilir durumda olması gerekir.
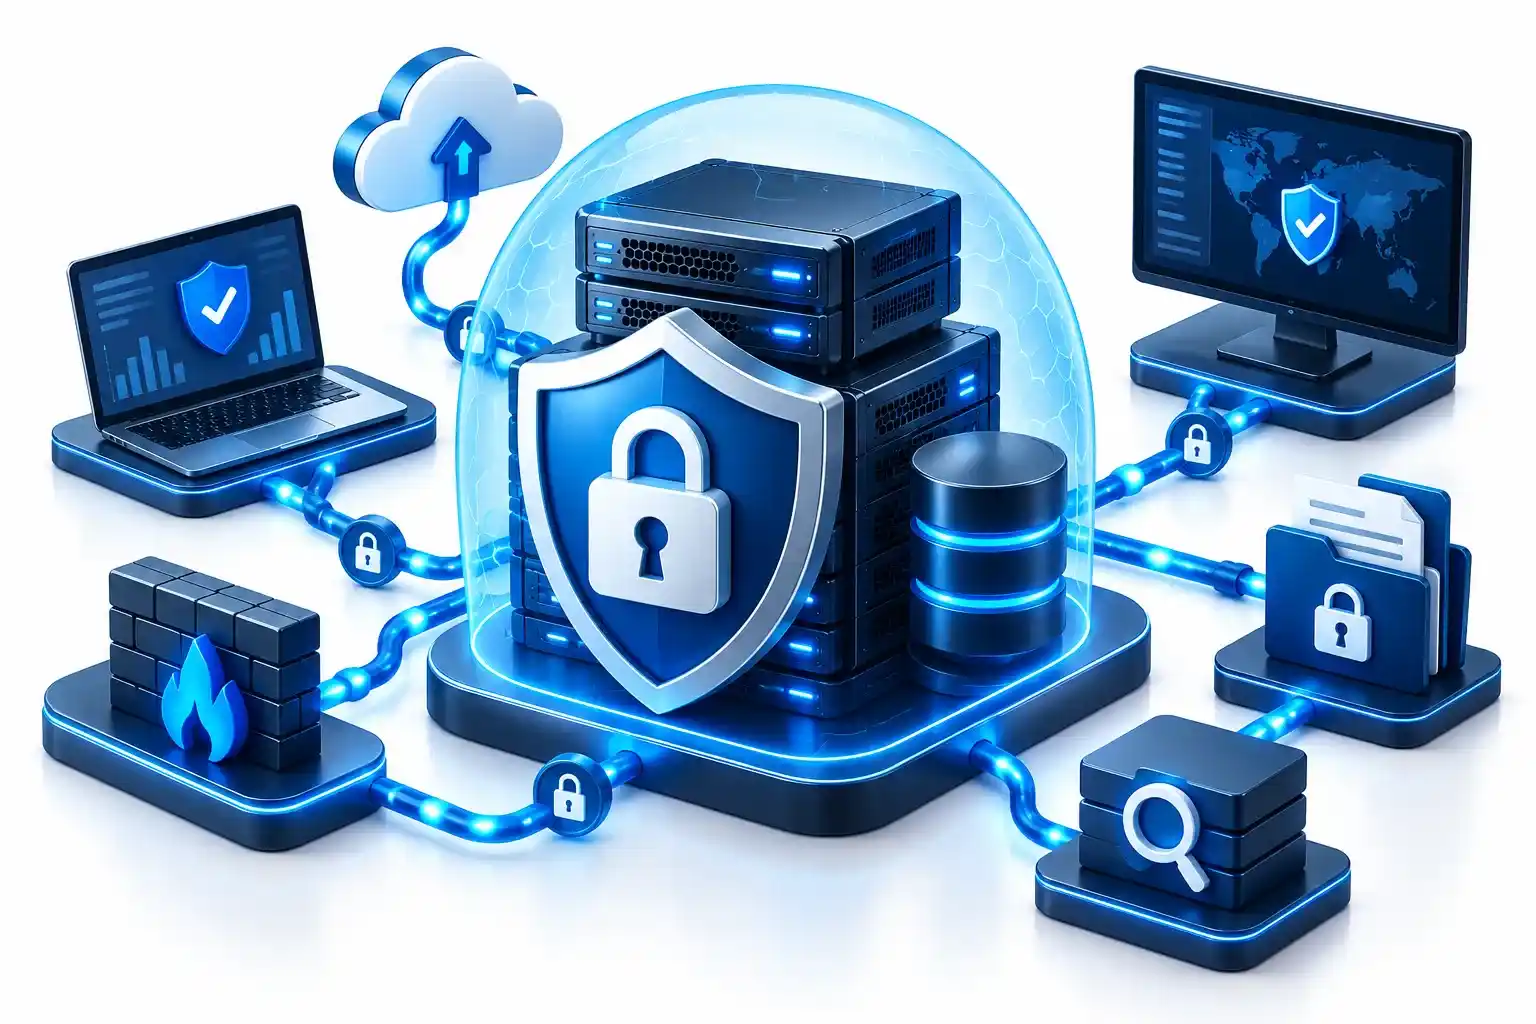
Kurumsal web sitelerinde veri güvenliği yalnızca saldırıları engellemeye yönelik önlemler üzerinden değerlendirilmemelidir. Güvenli bir altyapı oluşturmanın yanında olası güvenlik olaylarının erken tespit edilebilmesi, verilerin geri yüklenebilmesi ve erişim yetkilerinin düzenli olarak kontrol edilmesi de güvenlik planının bir parçası olmalıdır.
İşletmeler, web sitesinin yapısı ve işlediği verilerin niteliğine göre güvenlik gereksinimlerini belirlemeli; kullanılan altyapı ve alınan önlemleri değişen ihtiyaçlara göre düzenli olarak gözden geçirmelidir.
Turkishost Yazar Ekibi
Kurumsal Web Sitelerinde En Sık Karşılaşılan Güvenlik Riskleri Nelerdir?
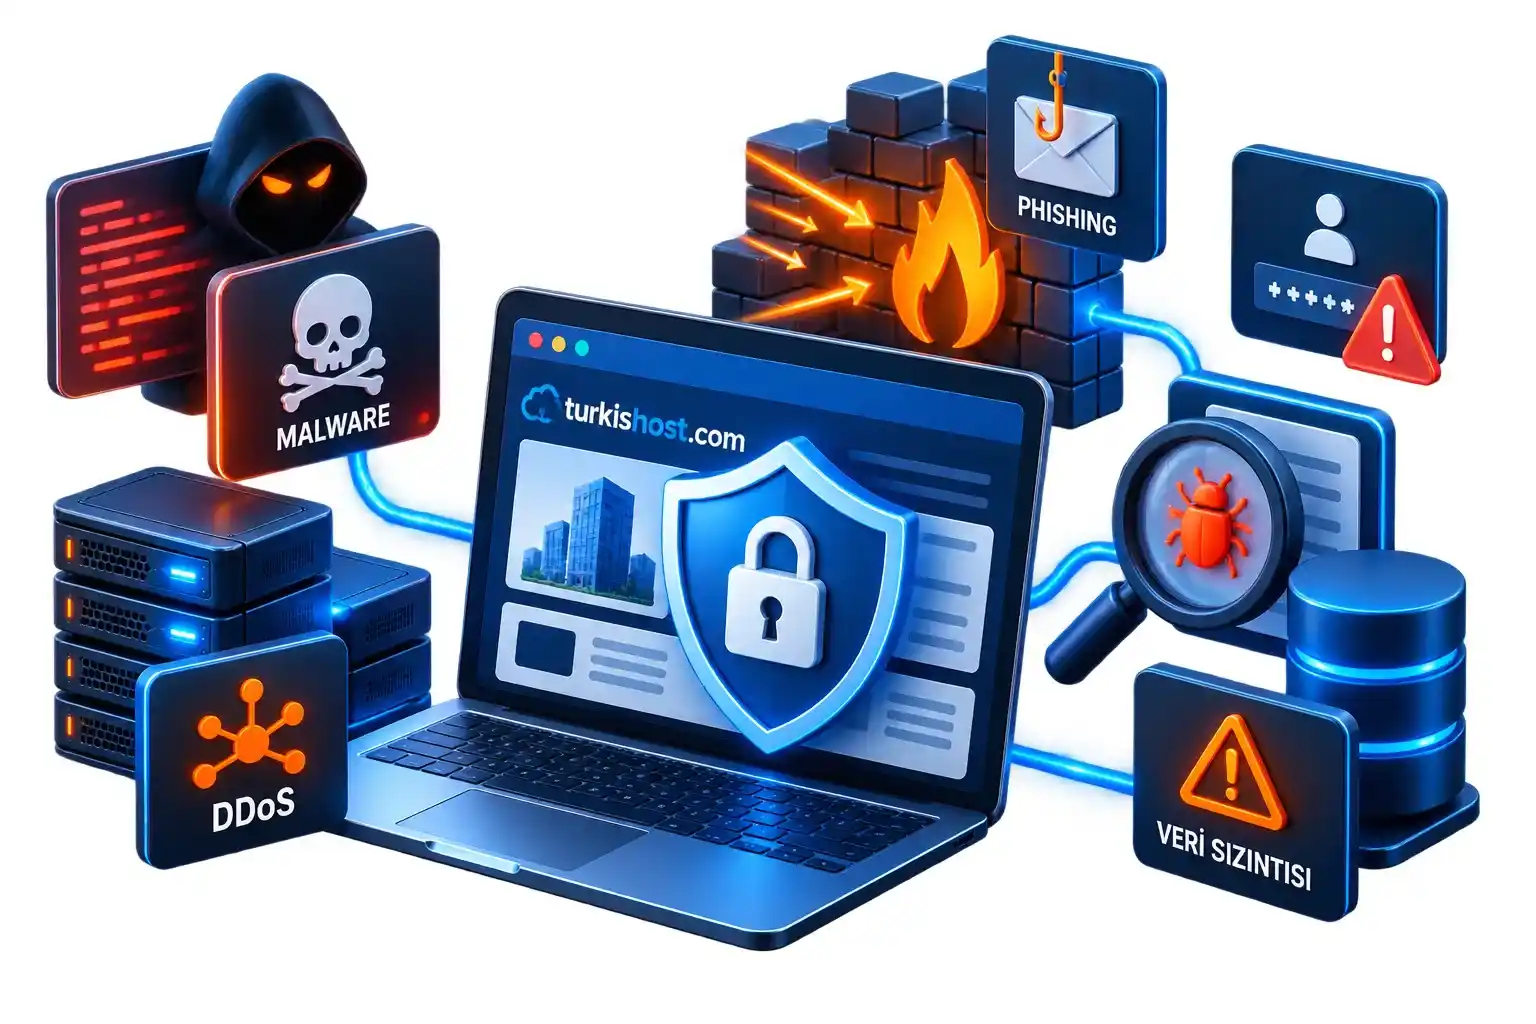
Web siteleri farklı yöntemlerle gerçekleştirilen saldırıların yanı sıra yanlış yapılandırmalar ve kullanıcı hatalarından kaynaklanan güvenlik riskleriyle de karşılaşabilir. Risklerin bilinmesi uygulanacak güvenlik önlemlerinin doğru şekilde planlanmasına yardımcı olur. Kurumsal web sitelerinde karşılaşılabilecek başlıca güvenlik riskleri şunlardır;
- Yetkisiz erişim girişimleri.
- Zayıf veya ele geçirilmiş parolalar.
- Brute force saldırıları.
- Zararlı yazılımlar.
- Güncel olmayan CMS, tema ve eklentiler.
- Web uygulamalarındaki güvenlik açıkları.
- DDoS saldırıları ve zararlı trafik.
- Hatalı kullanıcı yetkilendirmeleri.
- İnsan kaynaklı hatalar.
- Veri kaybı.
Bu risklerin tamamını tek bir güvenlik aracıyla ortadan kaldırmak mümkün değildir. Bu nedenle web sitesi güvenliği farklı katmanlarda alınan önlemlerle desteklenmelidir.
1. Güvenli Bir Hosting Altyapısı Kullanılmalı
Web sitesi güvenliğinin önemli katmanlarından biri sitenin barındırıldığı sunucu altyapısıdır. Sunucunun güncel tutulması, hesapların birbirinden izole edilmesi, ağ güvenliğinin sağlanması ve şüpheli aktivitelerin takip edilmesi web sitesi tarafında uygulanan güvenlik önlemlerini destekler.
Bu nedenle kurumsal hosting altyapısı seçilirken yalnızca CPU, RAM veya depolama kapasitesine bakılmamalıdır. Sunucu güvenliği, hesap izolasyonu, yedekleme seçenekleri, ağ altyapısı ve teknik destek gibi özellikler de değerlendirme sürecine dahil edilmelidir.
2. SSL Sertifikası ile Veri İletişimi Şifrelenmeli
SSL/TLS, kullanıcının tarayıcısı ile web sunucusu arasında aktarılan verilerin şifrelenmesini sağlar. HTTPS üzerinden gerçekleştirilen bağlantılar özellikle giriş bilgileri, iletişim formları ve kullanıcı tarafından gönderilen diğer verilerin aktarımı sırasında önemlidir.
Ancak SSL sertifikasının tek başına web sitesini tüm saldırılara karşı koruduğu düşünülmemelidir. SSL/TLS veri iletişimini koruyan güvenlik katmanlarından biridir; yazılım açıkları, ele geçirilmiş kullanıcı hesapları veya zararlı yazılımlar gibi diğer risklere karşı ayrıca önlem alınması gerekir.
🔒 SSL Sertifikası Hakkında İpucu
SSL sertifikanızın süresinin dolmadığını düzenli olarak kontrol edin ve tarayıcılarda güvenlik uyarısı vermemesi için tüm site içi bağlantılarınızı HTTPS protokolüne yönlendirdiğinizden emin olun.
3. Web Sitesi Yazılımları Güncel Tutulmalı
İçerik yönetim sistemi, tema, eklenti ve web sitesinde kullanılan diğer yazılımların güncel tutulması güvenlik açısından temel gereksinimlerden biridir. Geliştiriciler tarafından yayımlanan güncellemeler yeni özelliklerin yanında tespit edilen güvenlik açıklarına yönelik düzeltmeler de içerebilir.
Artık kullanılmayan eklenti, tema ve uygulamaların sistemde tutulmaması da önemlidir. Gereksiz yazılımların kaldırılması, web sitesinin saldırıya açık yüzeyinin azaltılmasına yardımcı olabilir.
4. Güçlü Parola ve Çok Faktörlü Kimlik Doğrulama Kullanılmalı
Yönetici paneli, hosting hesabı ve kurumsal e-posta gibi kritik sistemlerde kolay tahmin edilebilen veya birden fazla platformda kullanılan aynı parolalar önemli bir güvenlik riski oluşturabilir. Her hesap için güçlü ve benzersiz parolaların kullanılması gerekir.
Desteklenen sistemlerde çok faktörlü kimlik doğrulamanın (MFA/2FA) etkinleştirilmesi hesap güvenliğini ek bir katmanla güçlendirir. Böylece parola ele geçirilse dahi hesaba erişim için ikinci bir doğrulama adımı gerekir.
5. Kullanıcı Yetkileri Sınırlandırılmalı
Kurumsal web sitelerinde içerik editörleri, yöneticiler, yazılım geliştiricileri ve dışarıdan hizmet alınan ajanslar gibi farklı kullanıcılar sisteme erişebilir. Ancak her kullanıcının yönetici yetkisine sahip olması gereksiz bir güvenlik riski oluşturur.
Kullanıcılara yalnızca görevlerini yerine getirebilmeleri için gerekli yetkilerin verilmesi daha güvenli bir yaklaşımdır. Personel değişikliği veya hizmet ilişkisinin sona ermesi durumunda artık kullanılmayan hesapların kapatılması ve erişim yetkilerinin belirli aralıklarla gözden geçirilmesi de gerekir.
6. Web Uygulaması Güvenliği Sağlanmalı
Web sitesinin kullandığı uygulamalar da saldırganlar açısından hedef oluşturabilir. SQL injection ve cross-site scripting (XSS) gibi web uygulaması açıkları, gerekli güvenlik önlemleri alınmadığında veri güvenliği açısından ciddi risklere neden olabilir.
🛡️ Web Uygulama Güvenliği İpucu
Yönetici (admin) giriş yollarını varsayılan adreslerinden değiştirerek ve brute-force saldırılarına karşı IP bazlı deneme sınırlaması (rate limiting) uygulayarak uygulama güvenliğinizi kolayca üst seviyeye taşıyabilirsiniz.
Güvenli yazılım geliştirme yöntemlerinin kullanılması, güvenilir kaynaklardan edinilen yazılımların tercih edilmesi ve uygulamaların düzenli olarak güncellenmesi bu risklerin azaltılmasına yardımcı olur. İhtiyaca göre web uygulaması güvenlik duvarı (WAF) gibi ek koruma katmanlarından da yararlanılabilir.
7. DDoS ve Zararlı Trafiğe Karşı Önlem Alınmalı
DDoS saldırılarında web sitesine veya altyapısına yüksek miktarda istek yönlendirilerek mevcut kaynakların tüketilmesi ve hizmetin erişilemez hale getirilmesi hedeflenebilir. Kurumsal web sitesinin müşteri iletişimi veya çevrim içi hizmetlerde aktif kullanılması durumunda bu tür kesintilerin operasyonel etkisi daha yüksek olabilir.
Trafik filtreleme sistemleri, ağ seviyesindeki korumalar ve ihtiyaca göre CDN veya WAF gibi teknolojiler zararlı trafiğin yönetilmesine yardımcı olabilir. Uygulanacak çözüm web sitesinin trafik yapısı, risk profili ve kullanılan altyapıya göre belirlenmelidir.
8. Düzenli Yedekleme ve Veri Kurtarma Planı Oluşturulmalı
Güvenlik önlemleri saldırı ihtimalini azaltabilir ancak veri kaybı riskini tamamen ortadan kaldırmaz. Zararlı yazılım, kullanıcı hatası, başarısız bir güncelleme veya teknik problem sonucunda web sitesi dosyaları ve veritabanı zarar görebilir.
Yedekleme politikası oluşturulurken kullanılan hosting hizmetinin otomatik yedekleme sıklığı, saklama süresi ve geri yükleme seçenekleri kontrol edilmelidir. Kritik verilerin yalnızca ana sunucuda bulunan tek bir yedeğe bağlı kalmaması ve ihtiyaca göre bağımsız bir konumda ek yedeklerin tutulması değerlendirilebilir.
Yedeklerin mevcut olması kadar gerektiğinde kullanılabilir olması da önemlidir. Bu nedenle geri yükleme sürecinin belirli aralıklarla test edilmesi, olası bir veri kaybında web sitesinin ne kadar sürede yeniden çalışır duruma getirilebileceğinin anlaşılmasını sağlar.
9. Güvenlik Kayıtları ve Şüpheli Aktiviteler İzlenmeli
Kurumsal web sitesi güvenliğinde saldırıları önlemeye yönelik tedbirlerin yanında şüpheli faaliyetlerin erken tespit edilmesi de önemlidir. Sistem ve uygulama kayıtları, olağan dışı davranışların belirlenmesi açısından önemli bilgiler sağlayabilir.
Başarısız oturum açma girişimlerindeki artış, beklenmeyen dosya değişiklikleri, bilinmeyen yönetici hesaplarının oluşturulması veya trafik yapısındaki ani değişimler incelenmesi gereken işaretler arasında yer alabilir. İzleme süreçlerinin düzenli yürütülmesi, güvenlik olaylarının daha erken fark edilmesine yardımcı olur.
Kurumsal Web Sitesinde Güvenlik Kontrolü Ne Sıklıkla Yapılmalı?
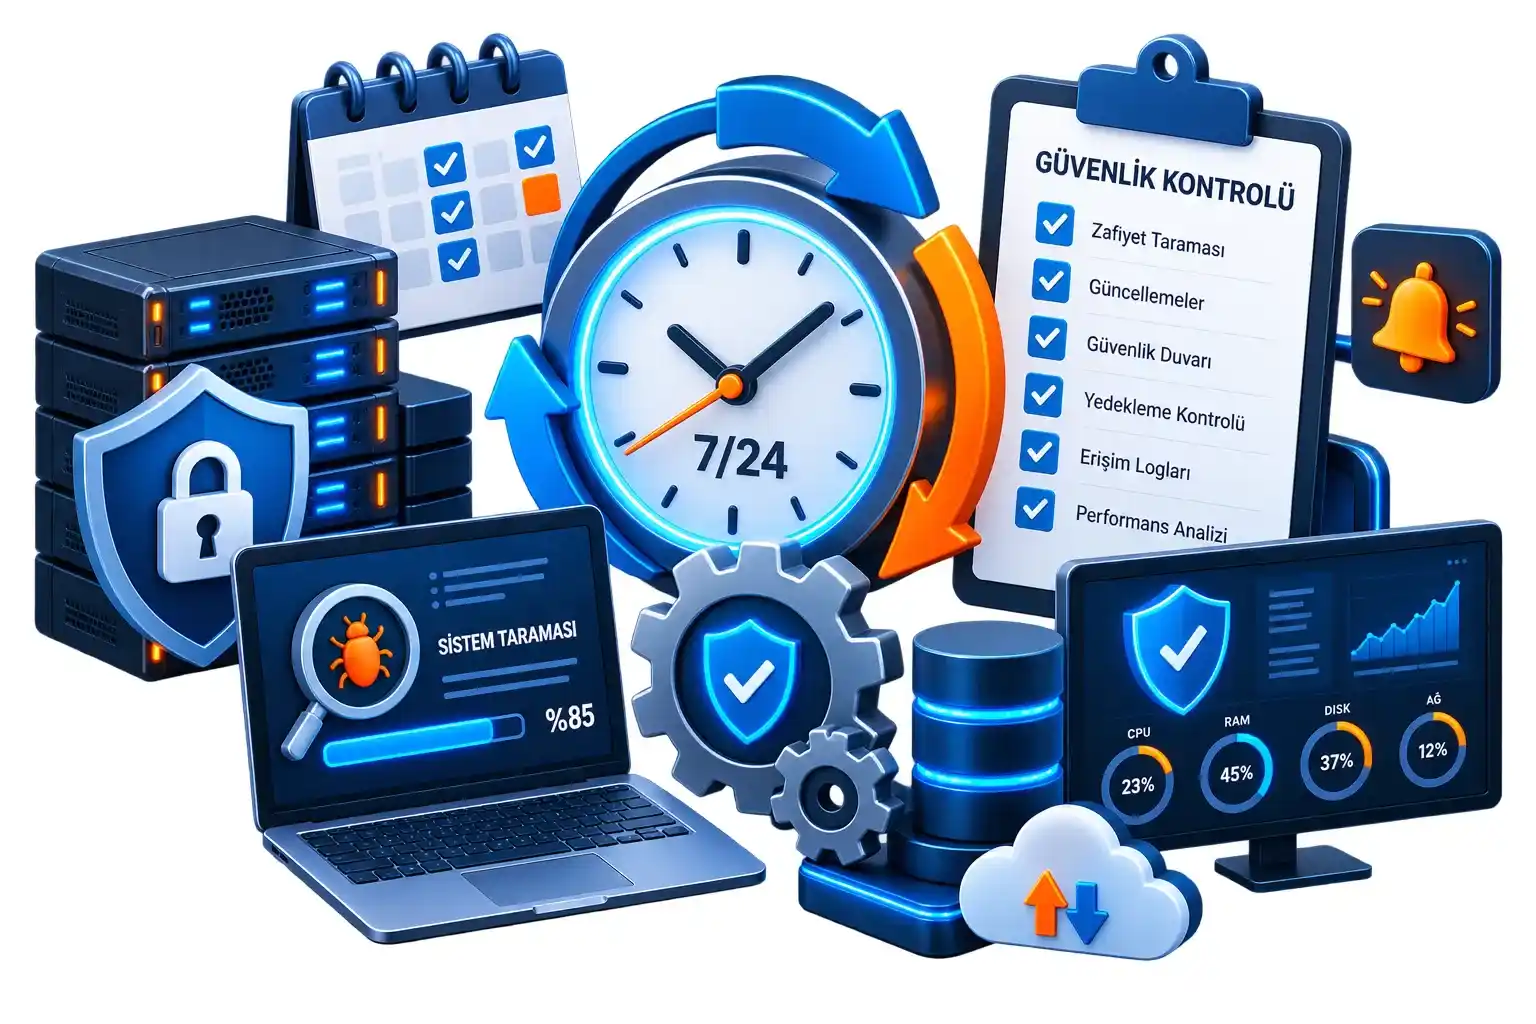
Web sitesi güvenliği kurulum sırasında tamamlanan tek seferlik bir işlem değildir. Yeni güvenlik açıkları ortaya çıkabilir, kullanıcı hesapları değişebilir ve web sitesine yeni uygulamalar eklenebilir. Bu nedenle güvenlik kontrollerinin düzenli bir süreç olarak yürütülmesi gerekir.
Kontrol sıklığı web sitesinin yapısına ve taşıdığı riske göre değişebilir. Yazılım güncellemeleri, kullanıcı yetkileri, SSL/TLS yapılandırması, yedekleme işlemleri ve güvenlik kayıtları düzenli olarak takip edilmeli; kritik değişikliklerin ardından gerekli kontroller yeniden gerçekleştirilmelidir.
Veri İhlali Durumunda Ne Yapılmalı?
Alınan önlemlere rağmen bir güvenlik olayı meydana gelirse hızlı ancak kontrollü şekilde hareket edilmesi gerekir. İlk amaç olayın kapsamını belirlemek, devam eden yetkisiz erişimi sınırlandırmak ve daha fazla veri kaybının önüne geçmektir. Genel olarak izlenebilecek süreç şu şekildedir:
- Etkilenen sistem ve hesapları tespit edin.
- Devam eden yetkisiz erişimi sınırlandırın.
- Ele geçirildiği düşünülen hesap bilgilerini ve erişim anahtarlarını değiştirin.
- Sunucu, uygulama ve erişim kayıtlarını inceleyin.
- Güvenlik açığının kaynağını tespit ederek giderin.
- Gerektiğinde doğrulanmış ve temiz bir yedekten geri dönüş yapın.
- Sistemleri yeniden kullanıma açmadan önce güvenlik kontrollerini gerçekleştirin.
- Olayın niteliğine göre uygulanması gereken hukuki ve bildirim yükümlülüklerini değerlendirin.
⚡ Acil Durum Müdahale İpucu
Olası bir güvenlik ihlali anında siteyi tamamen kapatmak yerine bakım moduna alarak log kayıtlarını güvenli bir ortama kopyalamanız saldırının kaynağını tespit etmenizi ve sorunu daha hızlı çözmenizi sağlar.
Olay sırasında kayıtların kontrolsüz şekilde silinmemesi de önemlidir. Log kayıtları ve diğer teknik veriler olayın kaynağının belirlenmesinde ve sonrasında gerçekleştirilecek incelemelerde gerekli olabilir.
Kurumsal Web Sitesi Güvenliği İçin Kontrol Listesi
Kurumsal web sitesinin mevcut güvenlik durumunu değerlendirirken temel kontroller bir liste üzerinden gerçekleştirilebilir;
- SSL/TLS sertifikası aktif ve güncel mi?
- CMS, tema ve eklentiler güncel mi?
- Kullanılmayan yazılımlar kaldırılmış mı?
- Yönetici hesaplarında güçlü ve benzersiz parolalar kullanılıyor mu?
- Desteklenen sistemlerde MFA/2FA etkinleştirilmiş mi?
- Kullanıcılar yalnızca ihtiyaç duydukları yetkilere sahip mi?
- Eski ve kullanılmayan kullanıcı hesapları kapatılmış mı?
- Düzenli ve otomatik yedekleme yapılıyor mu?
- Yedeklerin geri yüklenebilirliği test ediliyor mu?
- Zararlı trafik ve saldırılara karşı koruma bulunuyor mu?
- Güvenlik ve erişim kayıtları takip ediliyor mu?
- Olası bir güvenlik olayı için müdahale süreci belirlenmiş mi?
Kurumsal Web Sitelerinde Veri Güvenliği Nasıl Sürdürülebilir?
Kurumsal web sitesi güvenliği yalnızca saldırı gerçekleştikten sonra müdahale edilmesi gereken bir konu değildir. Hosting altyapısı, web uygulaması, kullanıcı erişimleri, yazılım güncellemeleri, yedekleme ve güvenlik izleme süreçlerinin birlikte yönetilmesi daha sürdürülebilir bir güvenlik yaklaşımı oluşturur.
İşletmenin mevcut altyapısı güvenlik, kaynak kapasitesi veya hizmet sürekliliği açısından ihtiyaçları karşılamıyorsa yeni bir çözüm değerlendirmek gerekebilir. Bu aşamada kurumsal hosting satın al seçeneklerini karşılaştırırken yalnızca fiyat değil; güvenlik önlemleri, yedekleme sistemi, teknik destek ve ölçeklenebilirlik gibi kriterler de dikkate alınmalıdır.
Güvenlik gereksinimleri web sitesi büyüdükçe değişebileceği için kullanılan altyapı ve uygulanan önlemler belirli aralıklarla yeniden değerlendirilmelidir. Böylece yeni kullanıcılar, uygulamalar ve artan trafik nedeniyle ortaya çıkabilecek risklere karşı güvenlik yapısı güncel tutulabilir.
Merhaba, ben Ömer Faruk Çolak. Dijital dünyada var olmanın ve web projelerini en verimli şekilde yönetmenin yollarını keşfetmeyi çok seviyorum 🤗
Yıllardır SEO uzmanı ve içerik üreticisi olarak; web barındırma, sunucu teknolojileri ve dijital pazarlama üzerine pratik rehberler kaleme alıyorum. Karmaşık teknik süreçleri en anlaşılır hale getirmeyi amaçlayan tecrübelerimi ve ipuçlarını Turkishost blogunda sizlerle paylaşıyorum. Amacım, teknik detaylarda kaybolmadan projelerinizi bir üst seviyeye taşımanıza yardımcı olmak 🚀🚀